О чем материал
Разбираемся, из чего складывается себестоимость кибератаки и как рассчитать, сколько стоит вас взломать
Вопрос экономики атак редко звучит в обсуждениях безопасников. Обычно мы оперируем другими метриками: количеством найденных уязвимостей, временем устранения инцидентов, скоростью реакции SOC и т. д. Однако эти показатели в первую очередь важны для технических экспертов, для бизнеса же они часто остаются абстрактными. Топ-менеджеры привыкли мыслить другими категориями, и безопасность для них — это еще одна статья расходов, которую нужно обосновывать. Из-за этого бизнес неплохо ориентируется в том, сколько стоит содержание SOC, проведение пентеста, внедрение DevSecOps или приобретение конкретного средства защиты. При этом мало кто может ответить на самый важный вопрос: сколько стоит взломать вашу компанию?
Предположим, мы закрыли определенный процент уязвимостей на периметре, повысили уровень зрелости процессов и внедрили новый инструмент мониторинга. Насколько все эти меры повышают стоимость атаки на компанию? Если себестоимость остается низкой, взломать вас смогут даже не самые профессиональные киберпреступники. Но чем больше ресурсов (времени, квалификации команды, средств защиты и др.) вкладывает в защиту «светлая сторона», тем сильнее сужается круг потенциальных злоумышленников. В определенный момент атаковать компанию становится попросту невыгодно.
Таким образом, оценка себестоимости кибератаки — это удобный мостик между техническим миром ИБ и потребностями бизнеса. У нас появляется понятная метрика: какие ресурсы потребуются для проведения атаки и насколько она будет оправданна/целесообразна для злоумышленника. В этой логике задача защиты уже не выглядит как «попытка создать неуязвимую систему». Вместо этого мы получаем гораздо более практичную цель — сделать атаку настолько дорогой и сложной, чтобы она потеряла экономический смысл для большинства атакующих.
Начинаем инвестировать
Если рассматривать кибератаку как инвестиционный проект, можно быстро определить основные статьи расходов. Необходимо собрать команду, купить или разработать инструментарий, подготовить инфраструктуру и учесть факторы, которые могут усложнить проведение атаки.
Люди
За любой атакой в первую очередь стоят люди. Даже если часть процессов автоматизирована, нужны специалисты, которые владеют необходимыми инструментами, способны корректно обрабатывать результаты их применения и принимать важные решения на каждом этапе. Соответственно, для оценки себестоимости атаки важно определить квалификацию атакующих, которая требуется для реализации конкретного сценария.
Большинство атак состоят из вполне понятной последовательности шагов: разведка, поиск уязвимостей, эксплуатация, закрепление в системе, продвижение в инфраструктуре и достижение цели. Удобнее всего ориентироваться на самый сложный шаг в этой цепочке, ведь если хотя бы один из этапов требует продвинутых навыков, то и вся операция должна выполняться командой соответствующего уровня. Таким образом, уровень квалификации атакующих определяется не «средним по больнице», а верхней планкой сложности.
Идем дальше: чтобы определить квалификацию отдельного специалиста, проще всего ориентироваться на его навыки. Пользуется готовыми инструментами и применяет только публичные эксплойты? Это базовый уровень. Владеет нестандартными техниками обхода средств защиты? Точно продвинутый. Выявляет уязвимости нулевого дня, требующие приватных техник эксплуатации? Перед нами эксперт!
Кстати, не стоит забывать, что атакующие не работают бесплатно. В большинстве случаев речь идет не о хакерах-одиночках, а об организованных группах, которые либо работают вместе на постоянной основе, либо привлекаются под конкретные задачи. Поэтому в расчетах часто учитывается не процент от будущей добычи, а стоимость содержания команды на время проведения атаки. Чем выше требуемая квалификация и чем дольше продлится операция, тем дороже обойдутся специалисты.
Инструменты
Следующая статья расходов — инструменты. В теории их можно найти в открытом доступе: сканеры уязвимостей, фреймворки для эксплуатации и утилиты для постэксплуатации часто распространяются бесплатно. Однако у этого подхода есть очевидный недостаток: публичные инструменты хорошо известны защитникам, их сигнатуры есть в средствах обнаружения, а техники легко отслеживаются. Поэтому на практике злоумышленники часто используют приватные разработки либо приобретенные на теневых площадках специализированные инструменты. Там можно найти всё — от фишинговых наборов до криптеров и ботнетов.
Инфраструктура
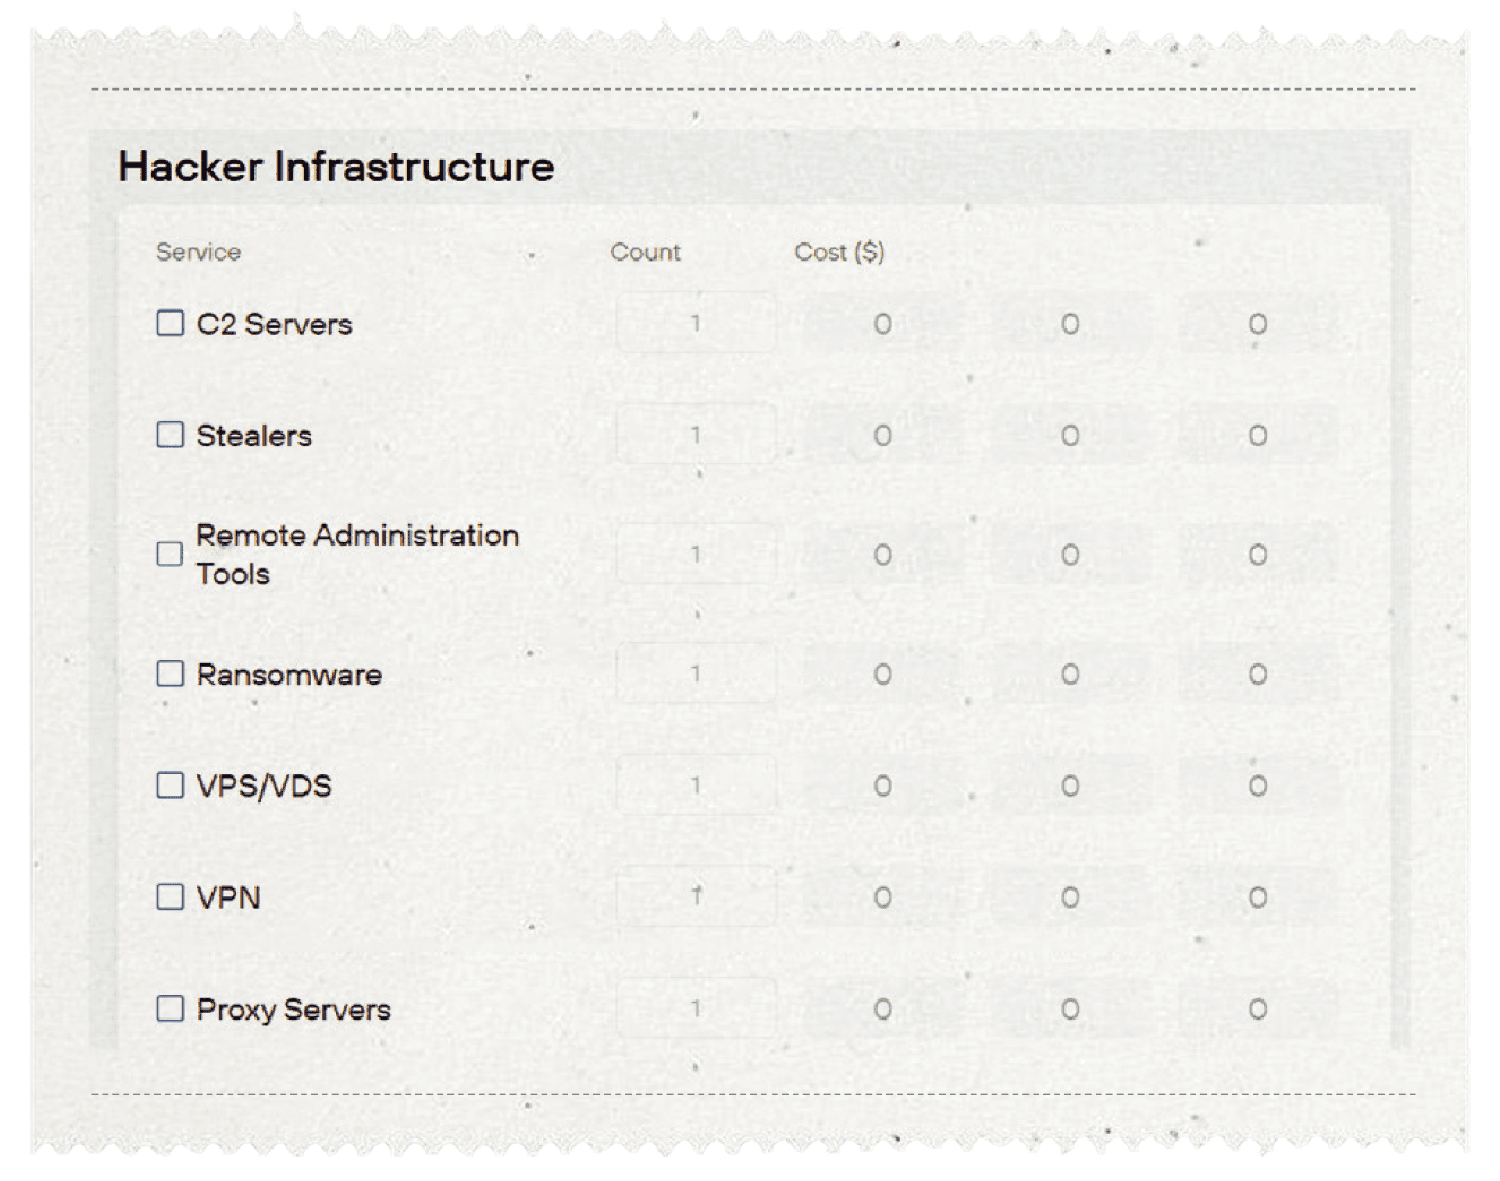
Для проведения атаки и управления зараженными системами требуются серверы управления (C2), виртуальные серверы, прокси-узлы, VPN и другие инфраструктурные элементы. Стоимость компонентов может варьироваться от символических сумм до сотен тысяч долларов — в зависимости от их назначения и масштаба.
Что можно купить в даркнете
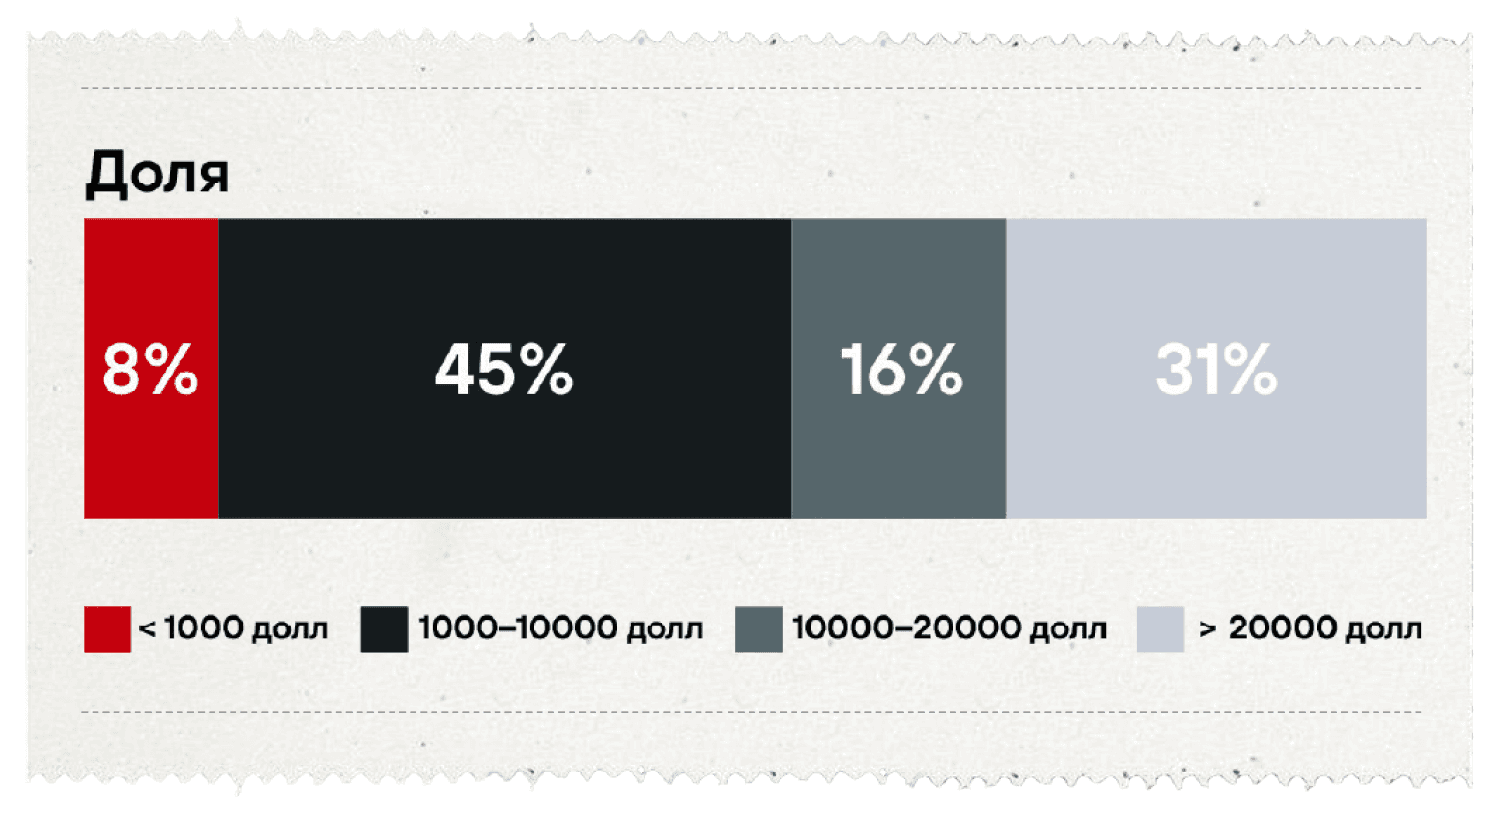
Мы провели исследование и проанализировали более 20 000 предложений на 40 дарквеб-площадках. Там можно приобрести ВПО, уязвимости, эксплойты, доступы к корпоративным сетям, услуги по взлому ресурсов и многое другое. В зависимости от товара цены сильно разнятся, а иногда вообще достигают неприличных значений.
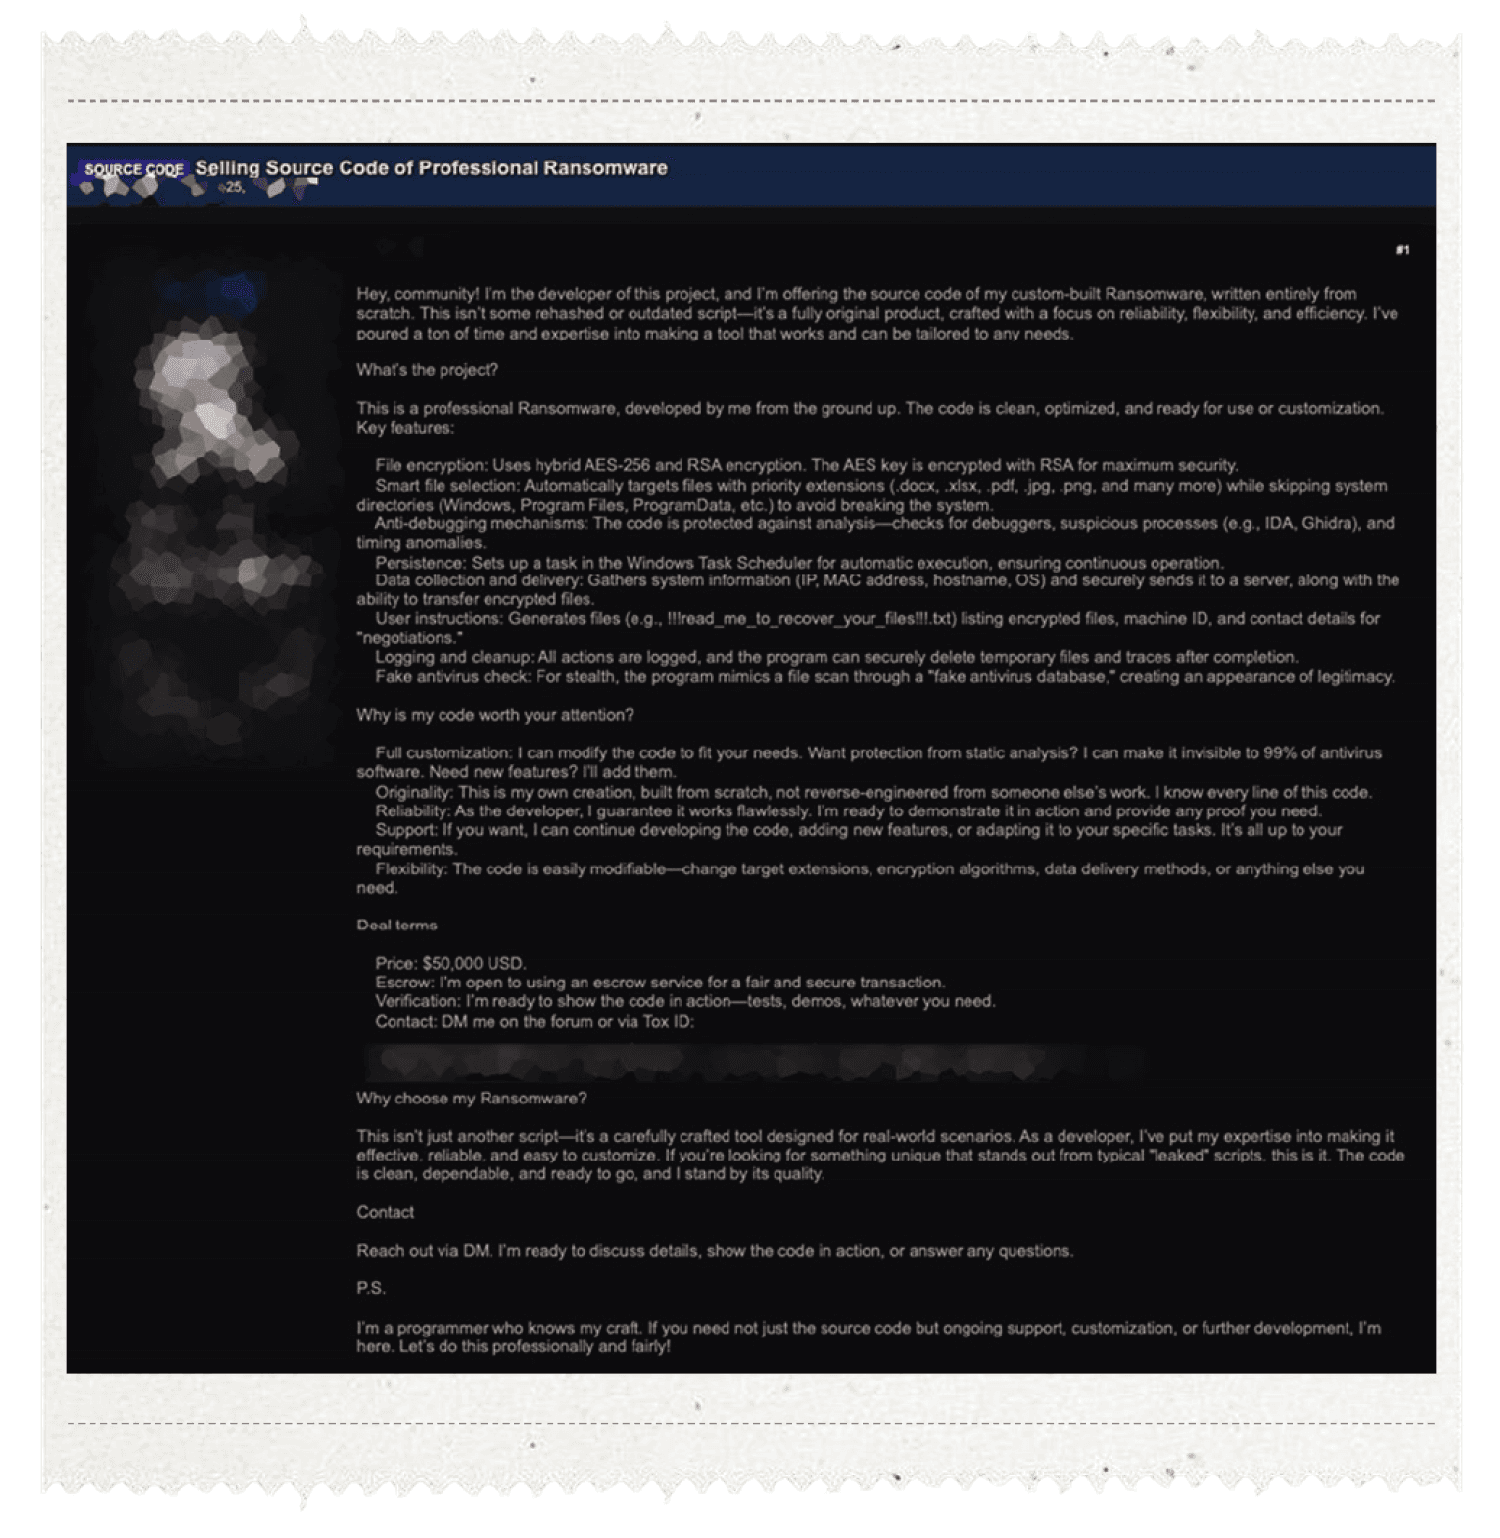
Например, в одном из объявлений фигурировал вирус-шифровальщик за 50 000 долл., который, по утверждению продавца, написан с нуля и обладает функциями антиотладки, персистентности и возможностью кастомизации. При этом в описании также была заявлена «невидимость для антивирусов на уровне 99%».
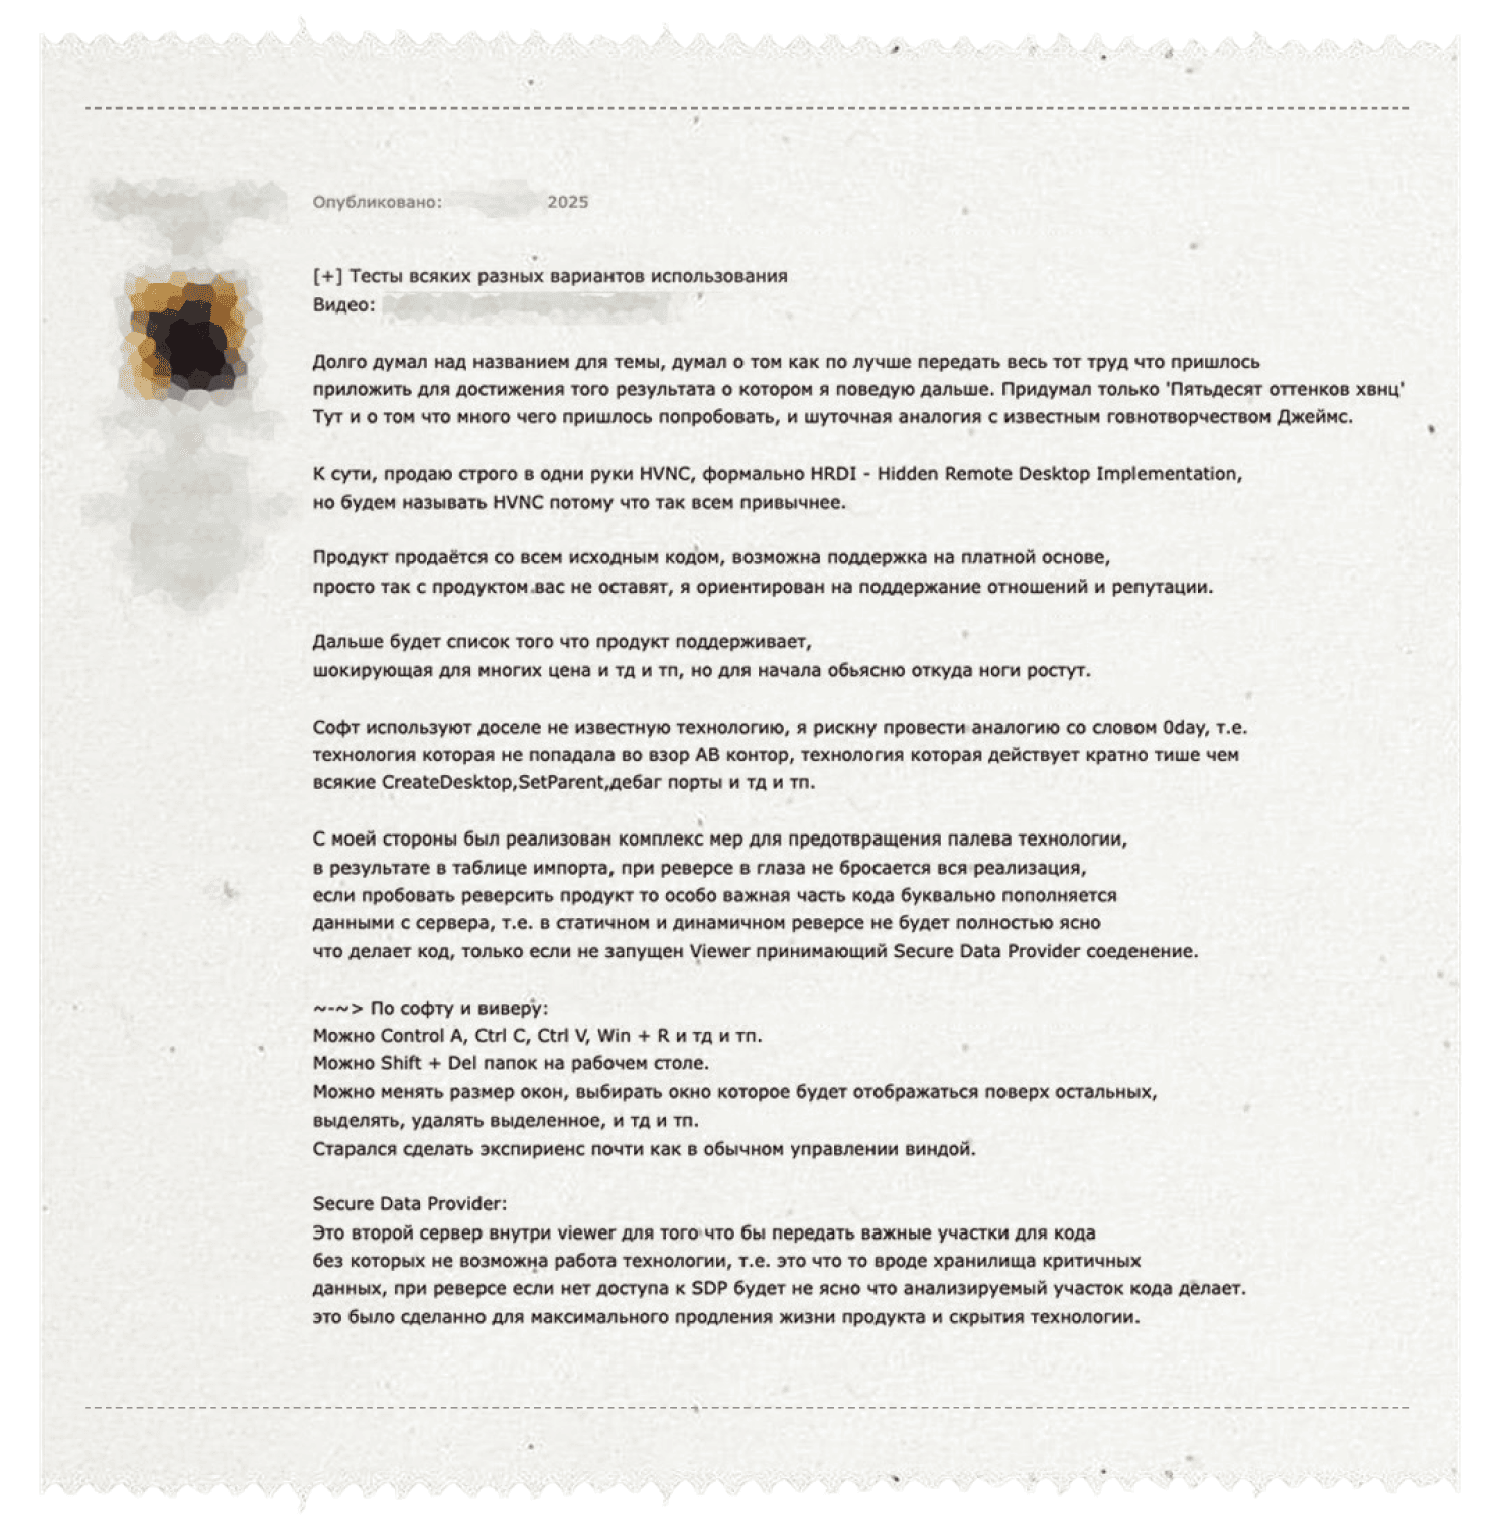
Другой пример — RAT (ВПО для удаленного управления) стоимостью 350 000 долл., который описывается как продукт с уникальной технологией и низкой детектируемостью. Примечательно, что заявленная стоимость существенно превышает типичный уровень цен для подобных инструментов. Это может указывать на попытку позиционирования решения как эксклюзивного или нишевого.
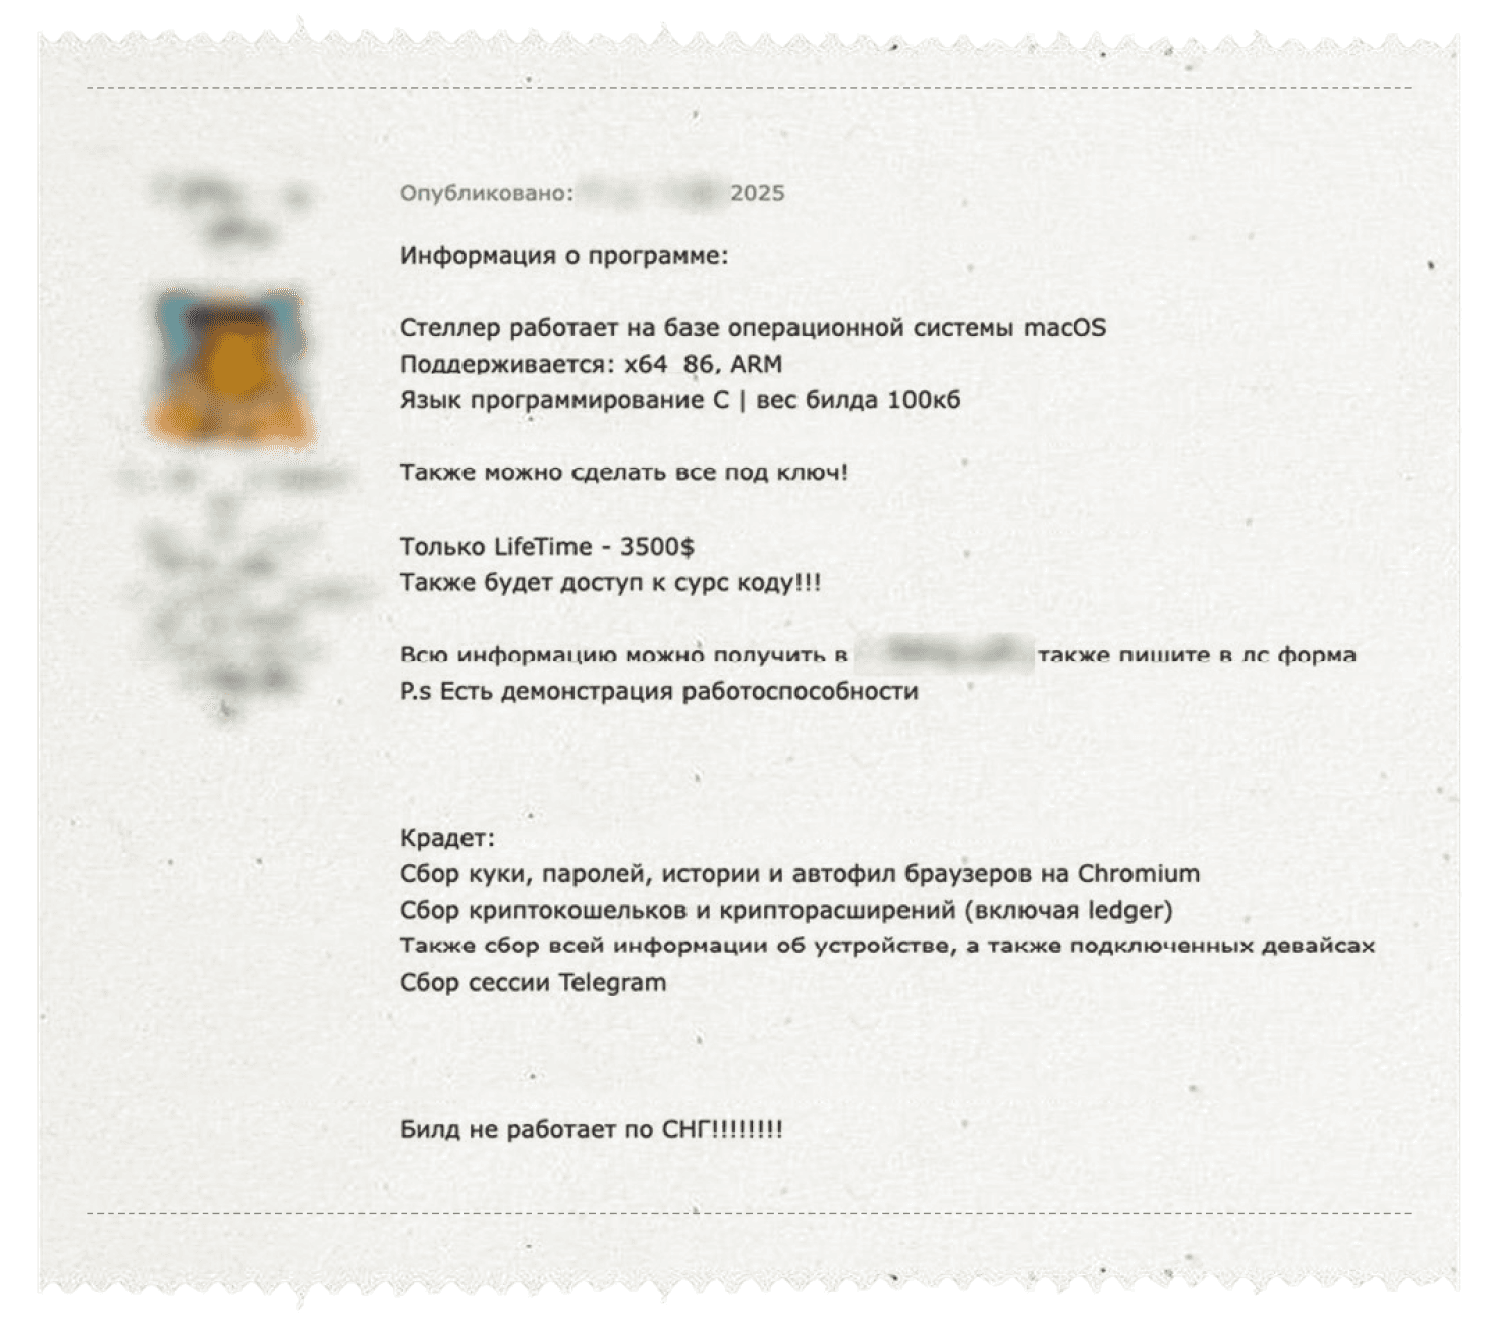
Конечно, цены на теневом рынке не всегда измеряются сотнями тысяч долларов. Например, инфостилеры под macOS, как правило, стоят от 1000 до 3000 долл. Тем не менее нам удалось обнаружить предложение за 3500 долл., причем заявленный функционал довольно типичен: кража cookie, паролей, истории и автозаполнения браузеров на базе Chromium, данных криптокошельков и расширений, информации об устройстве и подключенных девайсах, а также сессий Telegram.
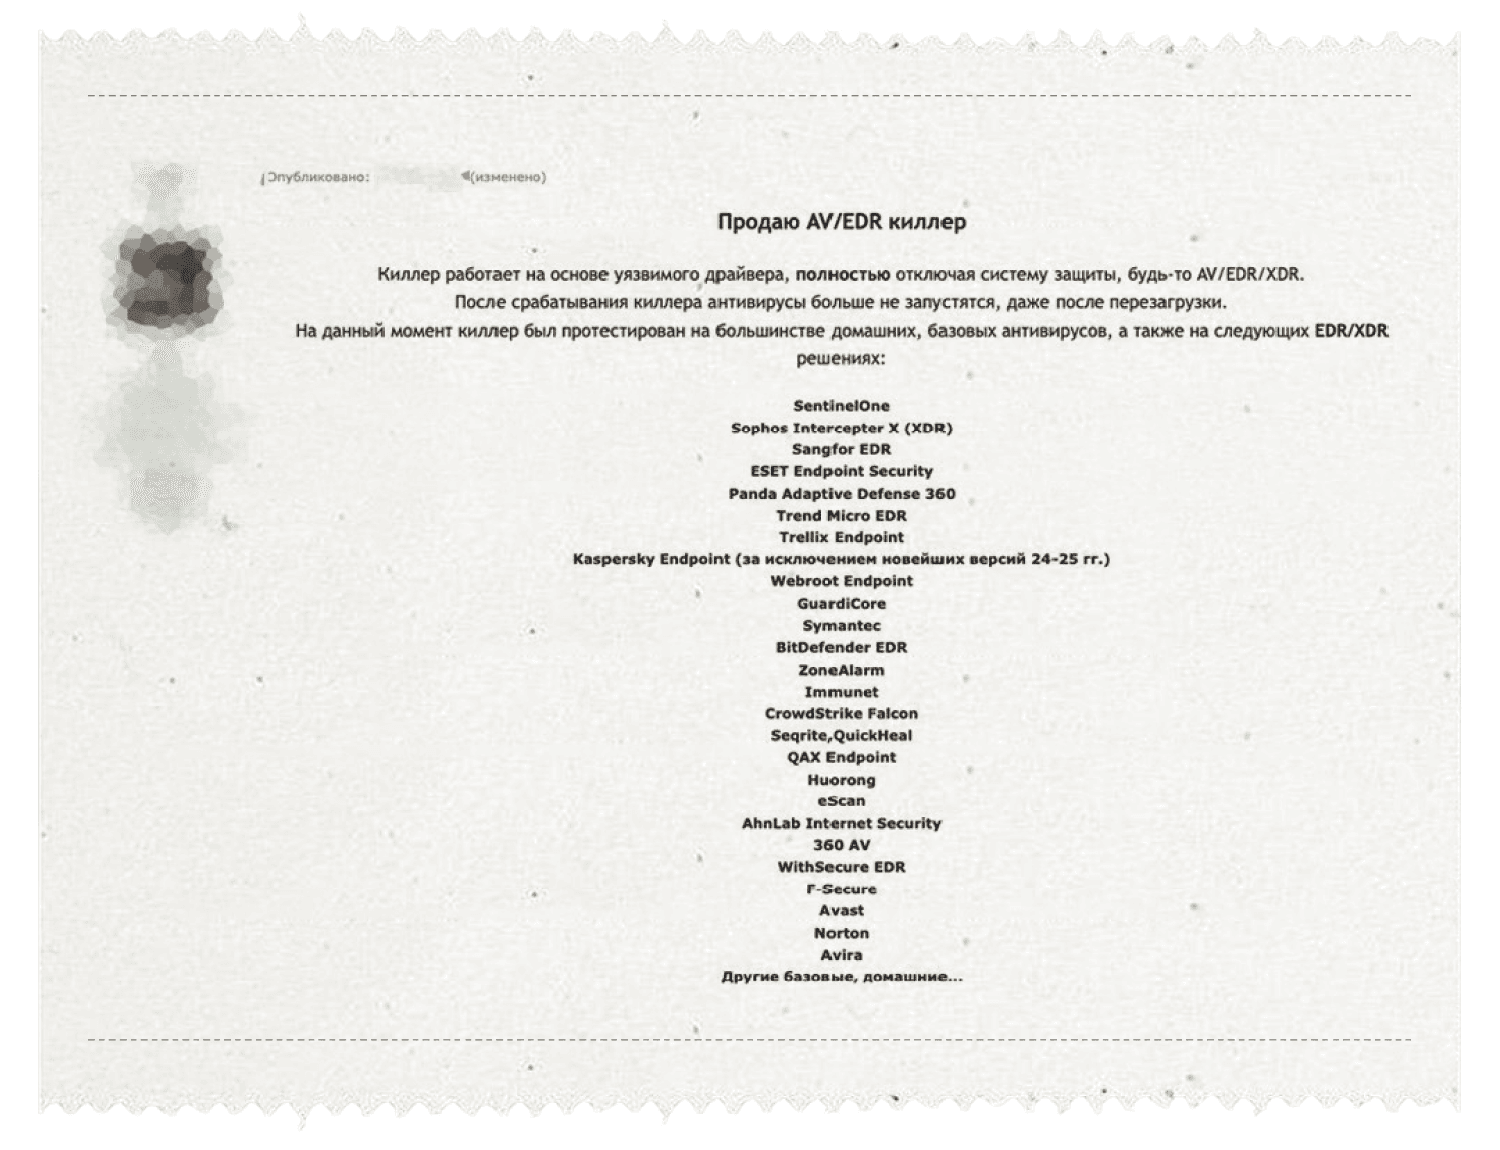
Среди других интересных товаров можно отметить AV/EDR-киллеры — инструменты для отключения защитных решений на конечных устройствах. Они позволяют злоумышленнику снизить вероятность обнаружения и продолжать работу в системе незамеченным. В найденном нами объявлении один из таких «киллеров» предлагали за 9000 долл. в месяц. Высокая цена объясняется критической ролью подобных инструментов в цепочке атаки: именно они помогают обойти защиту и закрепиться в инфраструктуре. Снижение вероятности детектирования напрямую увеличивает «время жизни» атаки и потенциальную прибыль.
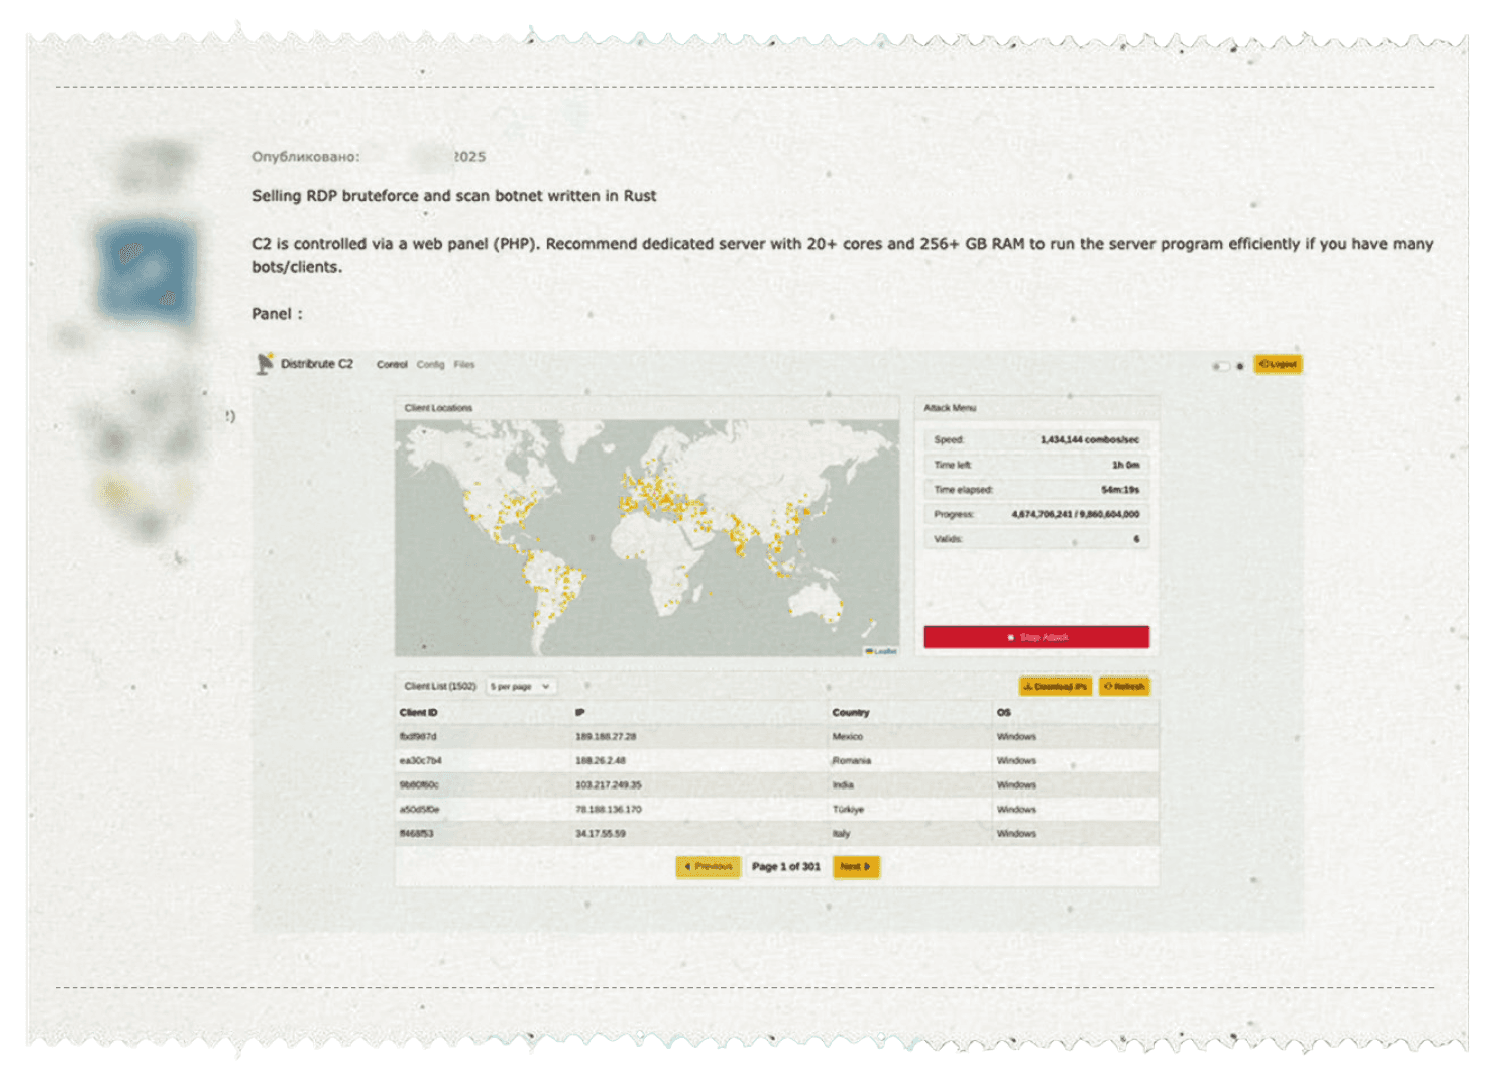
Еще один пример — ботнет для сканирования и брутфорса RDP (Remote Desktop Protocol), написанный на Rust. Злоумышленники используют подобные инструменты для массового поиска доступных RDP-сервисов и подбора учетных данных (то есть для получения первичного доступа). Стоимость RDP составляла 0,3 BTC (около 25 000 долл.), что говорит о ценности инструментов, обеспечивающих масштабируемый первичный доступ к инфраструктуре.
Эксплойты
Особое место в экономике кибератак занимает рынок эксплойтов. Если для реализации атаки требуется эксплуатация уязвимости, данных о которой еще нет в публичном доступе, злоумышленникам приходится либо разрабатывать эксплойт самостоятельно, либо покупать его у соответствующих специалистов. Стоимость таких инструментов зависит от нескольких факторов.
Прежде всего важна распространенность целевого ПО. Уязвимость в локальном или узкоспециализированном продукте имеет относительно небольшую ценность, поскольку ее сложно масштабировать. И напротив, если речь идет о широко используемом ПО или ОС, число потенциальных жертв резко увеличивается, а вместе с этим растет и стоимость эксплойта. Дополнительную роль играет наличие исправлений от производителя: если патч уже выпущен, стоимость инструмента может заметно упасть.
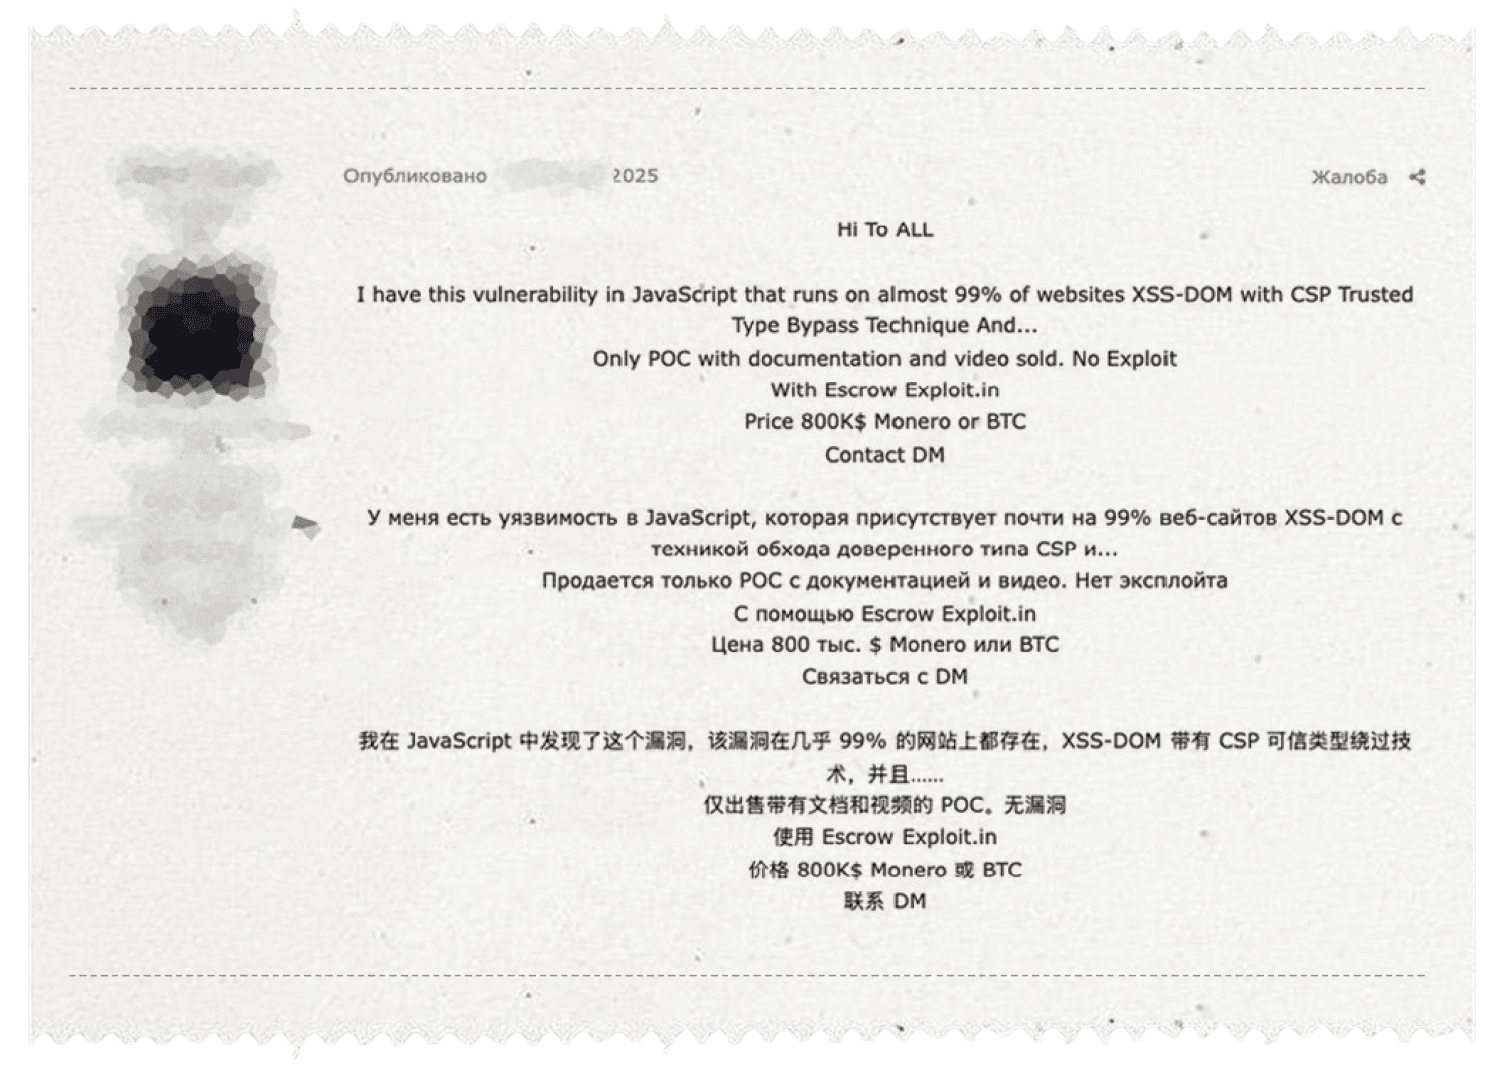
Интересный момент: покупая эксплойт, злоумышленник в определенной степени покупает «кота в мешке». В отличие от готового ВПО с относительно понятной функциональностью, описания эксплойтов, как правило, намеренно размыты. Дело в том, что даже минимальная информация (например, уязвимая версия ПО или особенности эксплуатации) может подсказать покупателям потенциальный вектор атаки. А значит, особо предприимчивые хакеры смогут самостоятельно разобраться в сути уязвимости, разработать эксплойт и обойтись без посредников.
К примеру, в 2025 г. мы зафиксировали объявление об уязвимости в JavaScript за 800 000 долл. Описание ограничивалось утверждением о распространенности уязвимости (до 99% сайтов), при этом продавец предлагал лишь POC и демонстрационное видео — без передачи самого эксплойта.
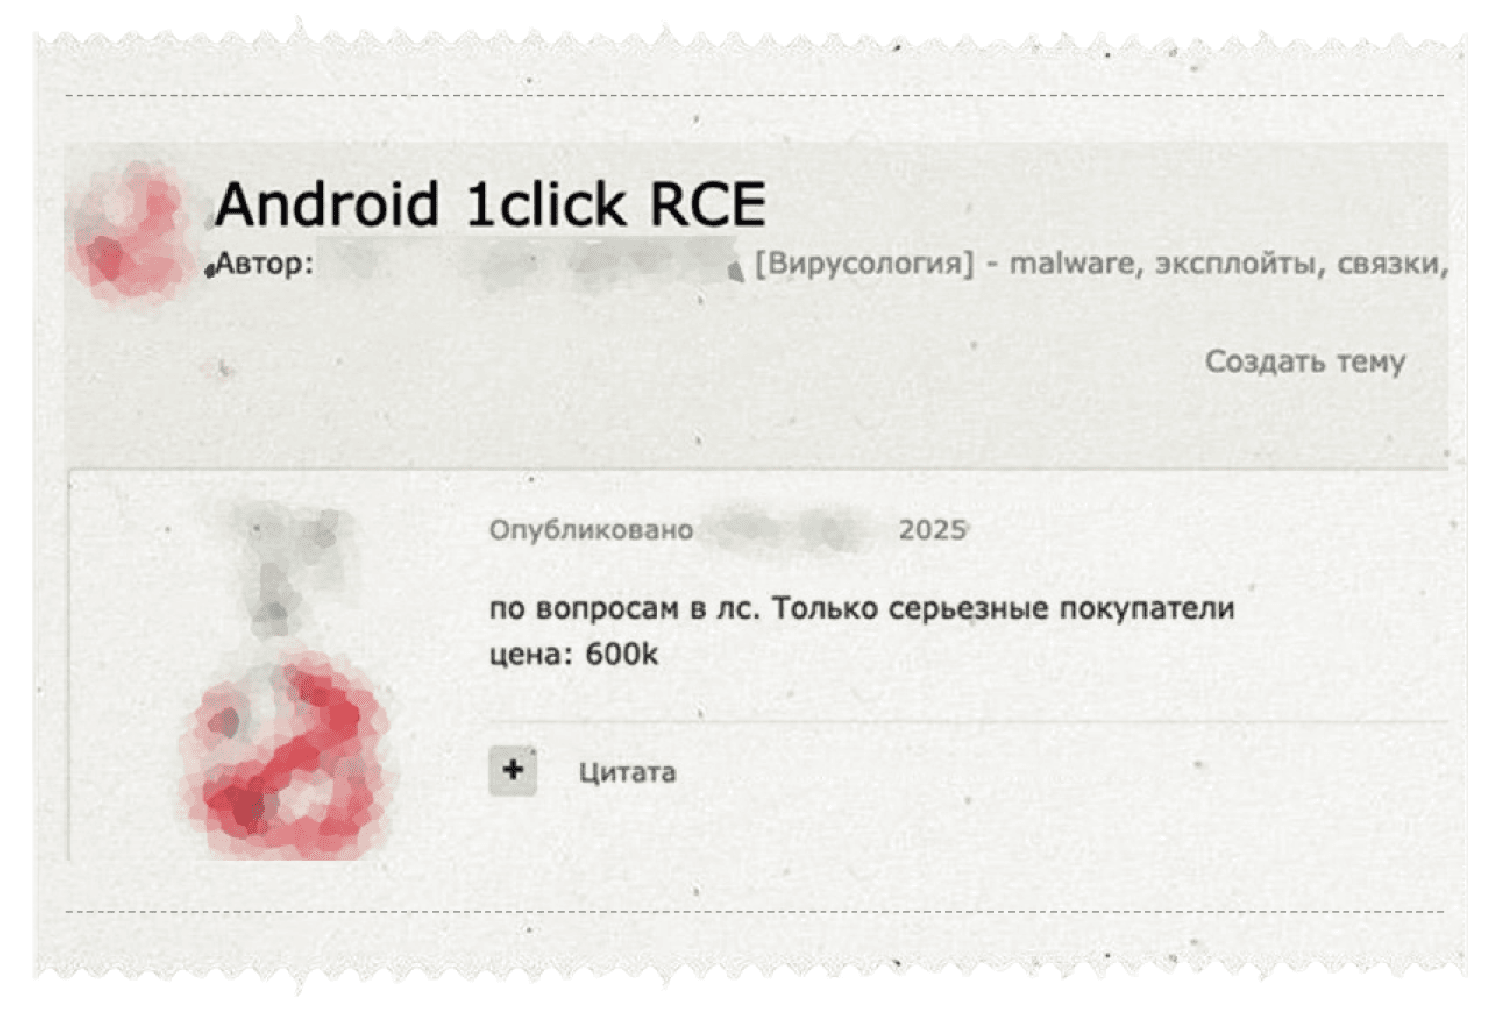
Другой пример — объявление с RCE в Android. Как правило, стоимость подобных уязвимостей в мобильных ОС может достигать миллиона долларов и более, что обусловлено масштабом потенциального воздействия и широкой распространенностью платформы. Характерно, что описание было предельно лаконичным: «Android 1click RCE» (см. рис. 8). Любые детали намеренно не раскрываются.
Вам в голову наверняка пришла мысль, что продавцы вредоносного софта, эксплойтов, доступов и преступных услуг понимают, что мы тоже читаем их сообщения. Это правда, они прекрасно об этом знают, поэтому и скрывают информацию не только от коллег по цеху, но и от вендоров, чтобы те не закрыли «дыру». Иногда даже передают защитникам «привет» (см. рис. 9).
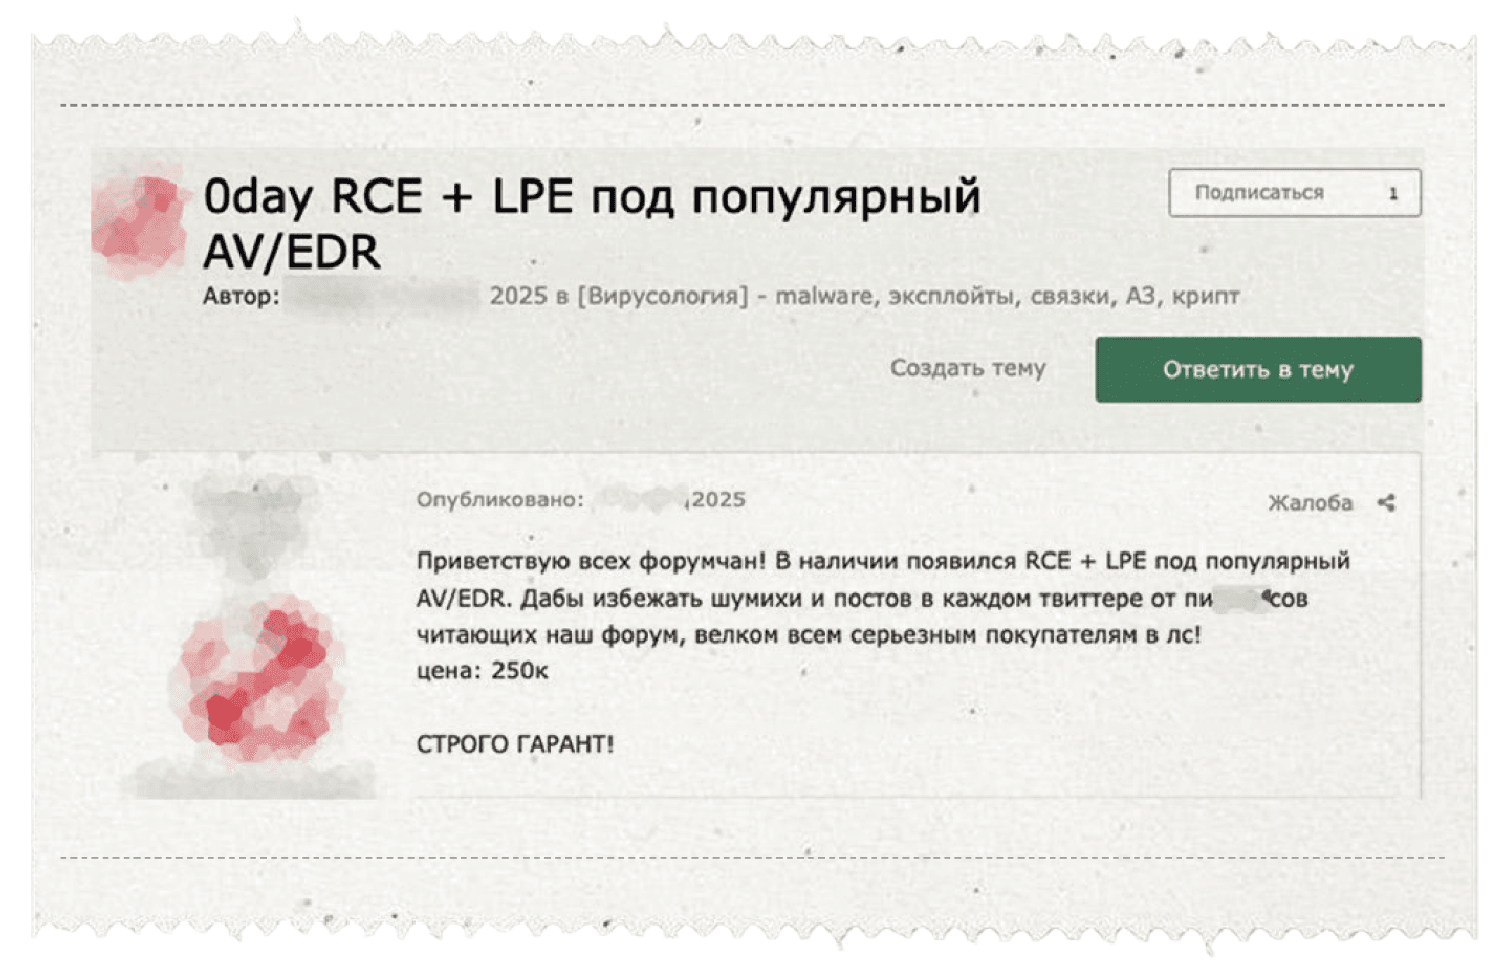
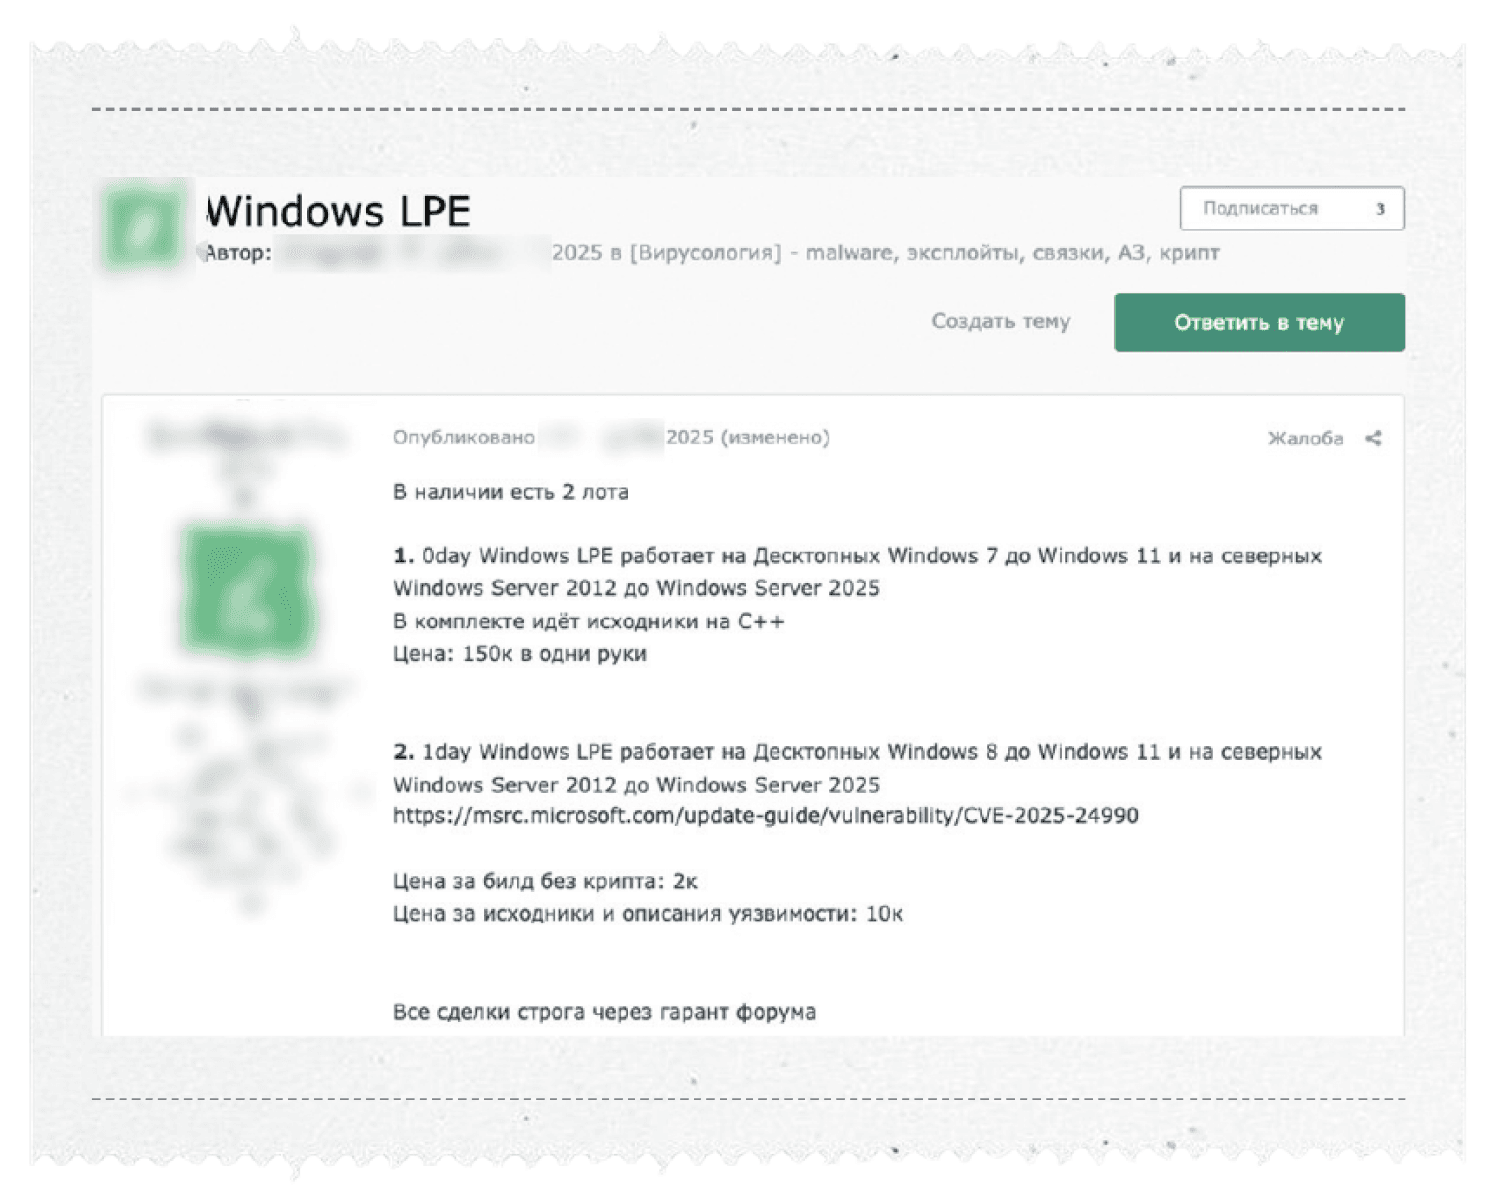
Отмечу, что схемы продаж на дарквеб-площадках сильно различаются. Иногда продавцы предлагают эксклюзивные лоты «в одни руки», а в других случаях массово распространяют готовые сборки по низким ценам. Также встречаются объявления о продаже исходного кода и даже описаний уязвимостей. Например, уязвимости нулевого дня для повышения привилегий в Windows предлагаются «в одни руки» за 150 000 долл., тогда как билд для уже закрытой уязвимости массово распространяется всего за 2000 долл.
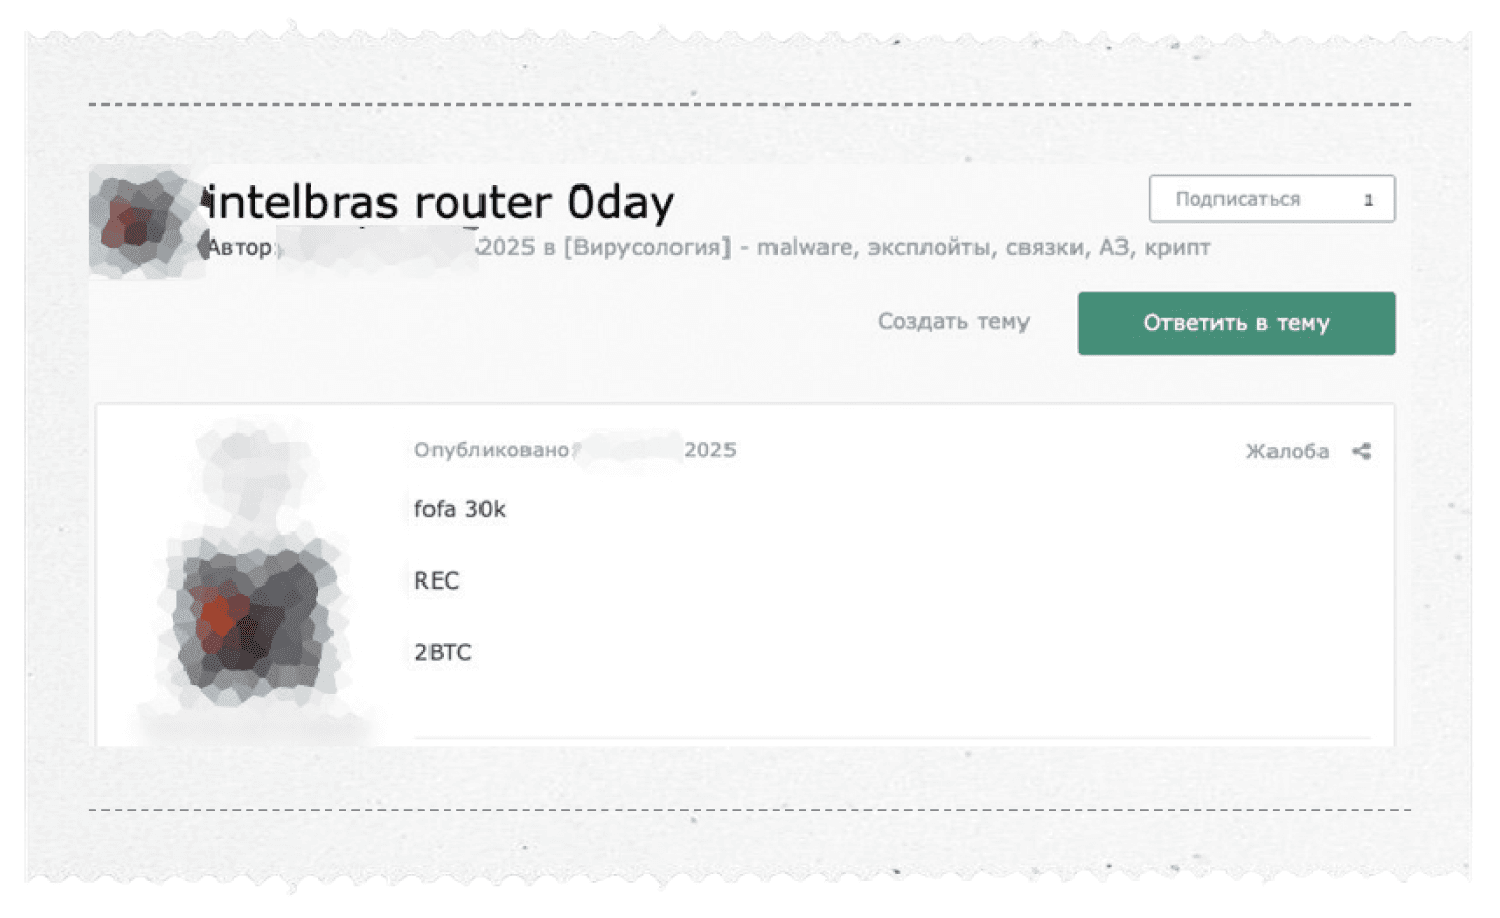
Конечно, рынок эксплойтов не ограничивается широко распространенными платформами вроде Windows или мобильных ОС — уязвимости в региональных и нишевых продуктах тоже активно продаются. Например, мы зафиксировали объявление о продаже за 2 BTC (около 150 000 долл.) уязвимости нулевого дня в роутерах Intelbras, затрагивающей порядка 30 000 устройств.
Факторы, усложняющие атаку
Наконец, на себестоимость атаки напрямую влияет уровень защищенности организации. Даже базовые средства защиты (WAF, EDR или системы мониторинга) заметно усложнят жизнь злоумышленникам. А более зрелые ИБ-процессы и инструменты (полноценный SOC, сегментация сети, регулярные проверки защищенности и др.) могут значительно повысить требования к квалификации атакующих, а также увеличить время, необходимое для обхода защитных механизмов.
Еще один важный фактор — меры противодействия атаке. Если защитные механизмы своевременно обнаруживают подозрительную активность и вынуждают злоумышленников менять тактику, операция становится дороже и требует дополнительных ресурсов. В большинстве случаев активное реагирование и вовсе может сорвать атаку.
Таким образом, зрелость ИБ-процессов начинает работать как экономический фактор. Чем выше уровень защиты, тем больше ресурсов потребуется атакующим для достижения результата. И наоборот — слабая защита снижает входной порог для злоумышленников.
Немного математики
В упрощенном виде себестоимость кибератаки можно представить как сумму нескольких составляющих: стоимости работы команды (с учетом потраченного времени), затрат на инструменты, инфраструктуру и применяемые эксплойты.
Attack Cost = C + L + I + E, где:
- C — стоимость действий атакующих. Зависит от их квалификации и времени, затраченного на проведение атаки.
- L — минимальная стоимость команды, необходимой для реализации выбранного сценария.
- I — затраты на инструменты и инфраструктуру.
- E — стоимость используемых эксплойтов.
На практике к этой сумме также добавляются корректирующие коэффициенты, учитывающие уровень ИБ-зрелости компании и противодействие атаке со стороны защитников.
Давайте разберем конкретный пример — атаку на транспортную компанию, в которой реализованы некоторые ИБ-процессы и механизмы защиты. Около полутора недель злоумышленники вели разведку, а затем перешли к активной фазе, которая длилась пару дней. При этом компания не обнаружила атаку и не оказывала атакующим эффективного сопротивления.
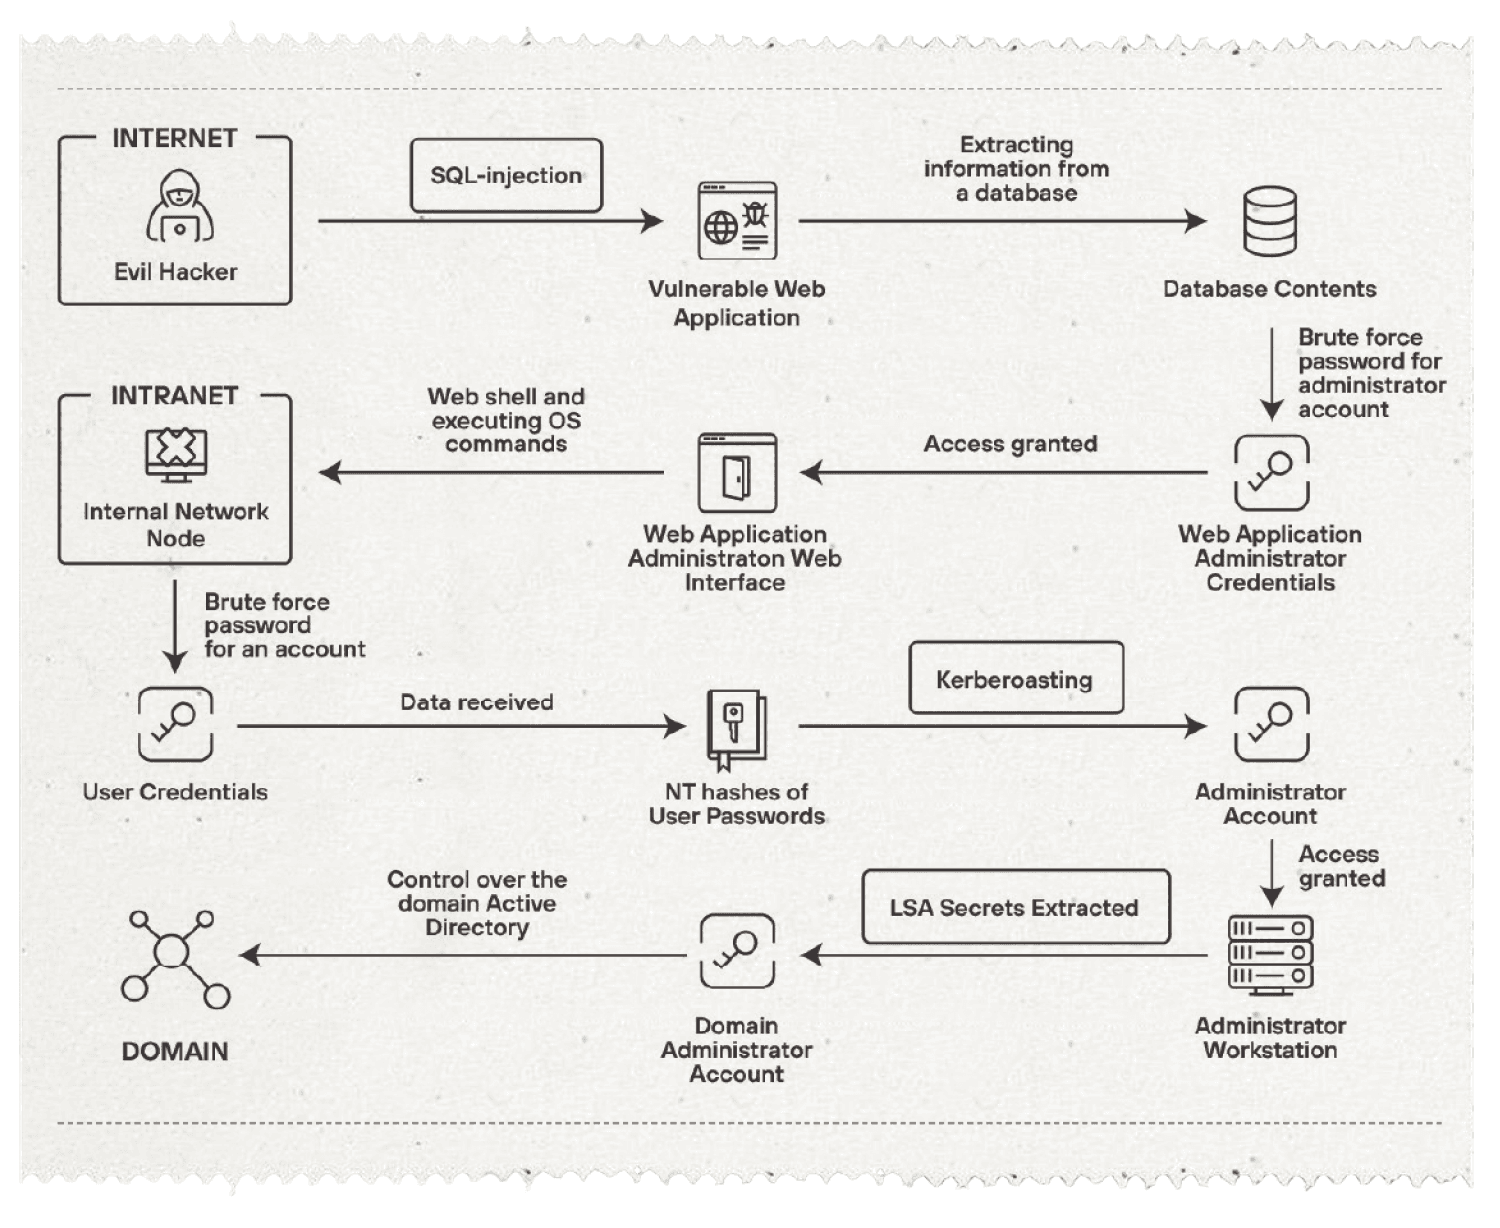
Атакующие выявили уязвимое веб-приложение на периметре и с помощью SQL-инъекции извлекли данные из СУБД. Получив учетные данные администратора приложения, они восстановили пароль по хешу и вошли в систему с помощью штатной функции загрузки файлов. Далее разместили веб-шелл и получили возможность удаленного выполнения команд. Воспользовавшись доступностью доменной инфраструктуры, злоумышленники получили учетную запись пользователя, провели Kerberoasting и извлекли привилегированные сервисные учетные записи. В итоге атакующие получили доступ к данным администратора домена, что обеспечило им полный контроль над ИТ-инфраструктурой.
Теперь переведем эту атаку в денежную модель (возьмем медианные цифры из нашей практики):
- Работа команды атакующих (два дня): 600 долл.
- Этап разведки: 1000 долл.
- Первоначальный доступ: 100 долл.
- Перемещение внутри периметра: 160 долл.
- Инфраструктура и ПО: 340 долл.
С учетом коэффициентов ИБ-зрелости (1,4) и реализованных мер защиты (0,8) итоговая стоимость атаки составит: 2200 × 1,4 × 0,8 = 2464 долл. На фоне возможных последствий (утечка данных, шифрование инфраструктуры, вымогательство и простой бизнеса) затраты злоумышленников выглядят критически низкими. Фактически речь идет о ситуации, когда стоимость атаки несоизмеримо меньше потенциального ущерба. При таком соотношении атака всегда будет экономически оправданна и целесообразна.
Отмечу, что разобранный пример — это нижняя планка рынка. Атака на транспортную компанию обошлась злоумышленникам в пару тысяч долларов, но это не значит, что любой взлом стоит так дешево. На другом полюсе находятся целевые атаки на хорошо защищенные организации — банки, промышленные предприятия, объекты КИИ, госструктуры. Здесь в ход идут уязвимости нулевого дня, кастомное ВПО, длительная разведка и команды экспертного уровня, которые могут месяцами выстраивать цепочку атаки.
Себестоимость подобных операций легко переходит в сотни тысяч долларов, а в отдельных случаях достигает десятков миллионов рублей. Так, связка из пары 0-day для распространенных платформ (например, RCE в мобильной ОС и LPE в Windows) уже может стоить больше миллиона долларов, а ведь к этому нужно добавить работу команды, инфраструктуру и приватный инструментарий. По сути, это уже полноценная операция, которую могут позволить себе либо APT-группировки с серьезным финансированием, либо заказчики с очень конкретным интересом к жертве.
Именно в этом и заключается практический смысл расчета себестоимости. Если ваша инфраструктура «стоит» 2 000 тыс. долл., вас взломает кто угодно. Если же 2 млн. долл., то круг потенциальных атакующих сразу сужается до считаных групп, а сама атака должна быть экономически оправдана конкретной целью.
Стоит отметить, что злоумышленники редко рассматривают один сценарий. Как правило, существует несколько возможных векторов: фишинг, эксплуатация уязвимостей, покупка готового доступа, взлом подрядчиков и т. д. При оценке стоимости кибератаки важно рассматривать все потенциальные сценарии, но итоговая себестоимость определяется самым дешевым из возможных векторов — именно его с наибольшей вероятностью и выберут злоумышленники. По сути, мы повторяем на новый лад всем известный принцип: безопасность системы определяется не самым сложным, а самым дешевым способом взлома. Именно поэтому даже хорошо защищенные инфраструктуры иногда оказываются скомпрометированными.
Как это поможет на практике
На первый взгляд, расчет себестоимости атаки может показаться исследовательским упражнением, однако он дает практические инструменты для работы с ИБ. Прежде всего у нас появляется возможность экономически обосновывать меры защиты. При традиционном подходе внедрение новых инструментов часто описывается абстрактно: мы повышаем уровень зрелости процессов, улучшаем обнаружение атак или уменьшаем поверхность атаки. Все верно, но подобные формулировки плохо воспринимаются вне профессионального ИБ-сообщества.
Если же смотреть на защиту сквозь призму экономики атак, картина становится более наглядной. Каждая внедренная мера безопасности увеличивает себестоимость атаки. Например, новая система мониторинга может увеличить время, которое злоумышленнику придется потратить на обход защиты. В свою очередь, сегментация сети усложняет развитие атаки внутри инфраструктуры. Если раньше для проведения атаки злоумышленникам потребовалось бы несколько сотен долларов, то после внедрения дополнительных мер защиты эта цифра может увеличиться на порядок или даже два. Благодаря этому многие киберпреступники перестанут рассматривать организацию как потенциальную цель.
Другой практический сценарий применения модели связан с приоритизацией инвестиций в безопасность. Ограниченный бюджет — нормальная ситуация для любой компании, поэтому часто возникает вопрос: что внедрять в первую очередь? Экономическая модель атаки позволяет взглянуть на него с другой стороны: какие меры безопасности сильнее всего увеличивают стоимость атаки?
Наконец, подобная модель помогает изменить формат общения с руководством компании. Технические метрики и формулировки вроде «мы сократили количество актуальных уязвимостей на периметре с 500 до 90» или «повысили зрелость процессов» редко вызывают живой отклик у топ-менеджмента. Язык денег гораздо более универсальный. Понятие «средний уровень защищенности» довольно размыто, а вот утверждение «чтобы нас взломать, нужно вложить миллион долларов» обычно не требует дополнительных пояснений.
Инструмент для расчета стоимости атаки
Когда у нас в команде возникла идея экономической модели атак, я собрал страшную эксельку, в которой, кажется, никто, кроме меня, не ориентировался :) Но тема показалась вполне себе рабочей, поэтому один из наших аналитиков довел идею до готового инструмента. Мы начали использовать его в рамках пентестов, чтобы показать заказчику метрику «Себестоимость взлома, если бы на нашем месте был реальный злоумышленник». Отклик оказался позитивным: наглядная цифра отлично дополняла результаты с классическим набором оценок.
Порядок расчетов достаточно прост. Мы учитываем отрасль компании, уровень ее ИБ-зрелости, наличие мер противодействия атаке и их эффективность, а также данные о проводимой злоумышленниками разведке и время проведения атаки.
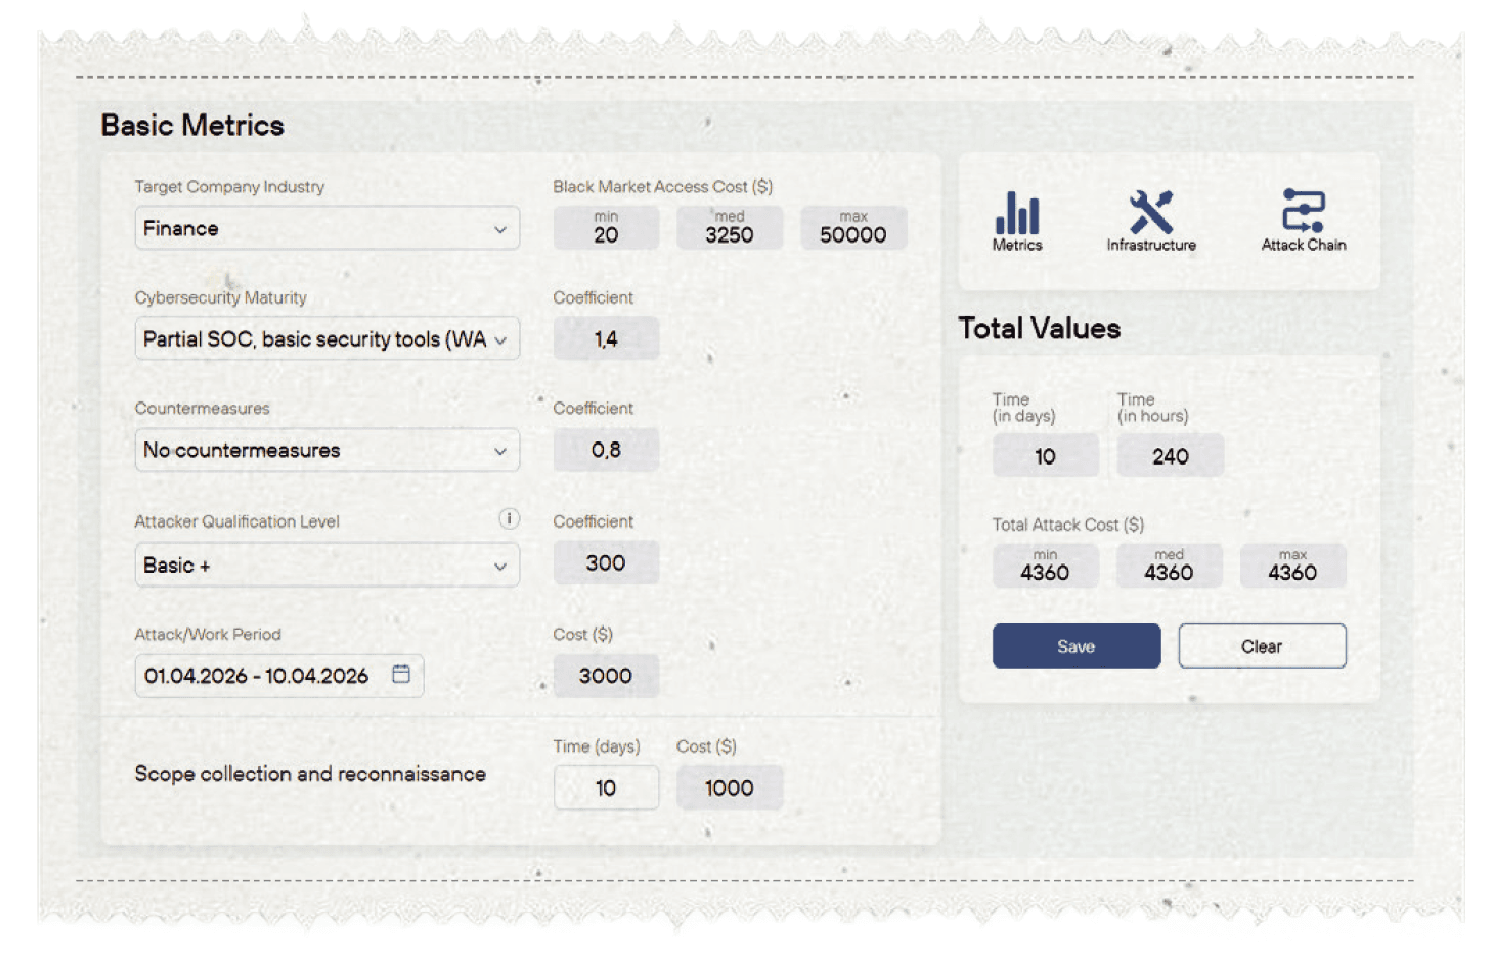
Также важно указать все инструменты и инфраструктуру, которыми могут воспользоваться атакующие.
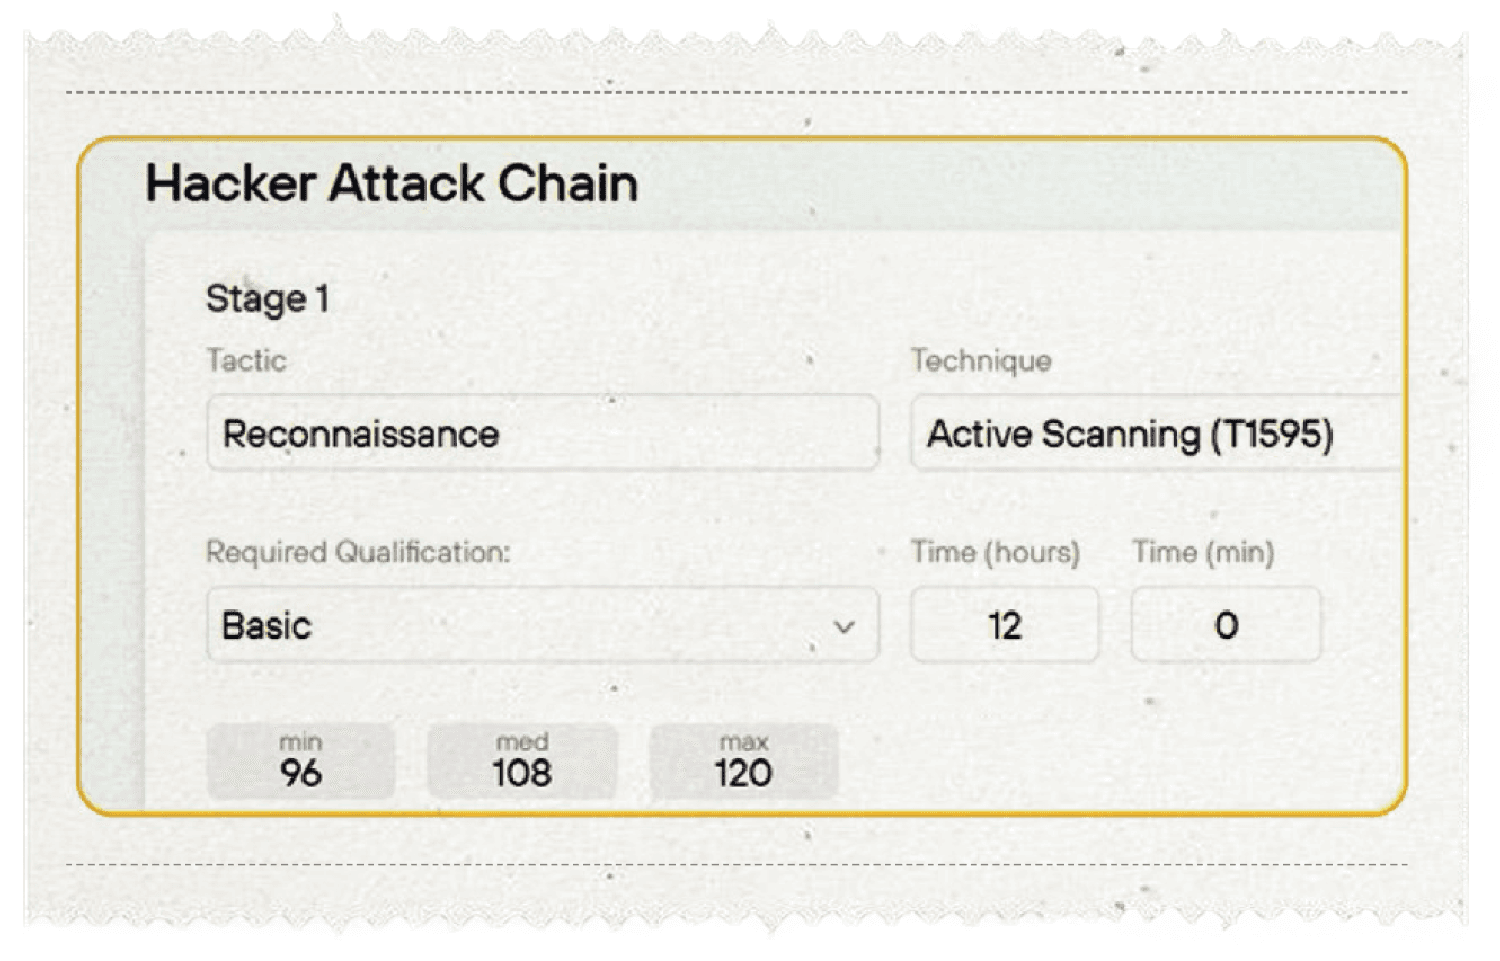
И наконец — действия злоумышленников. Мы разбираем и оцениваем с точки зрения требуемой квалификации все их шаги: насколько сложно выполнить то или иное действие и сколько для этого нужно времени. Для удобства в инструменте используется матрица MITRE ATT&CK, которая позволяет сопоставить каждое действие с соответствующими техниками.
После указания всех перечисленных параметров мы получаем итоговую себестоимость атаки. Метрика хороша своей наглядностью: увеличение стоимости атаки с 5000 до 1 000 000 долл. явно дает понять, что случайные злоумышленники никогда не окажутся в вашей инфраструктуре.
Ложка дегтя
Само собой, у модели для оценки себестоимости кибератаки есть ограничения: реальный мир киберпреступности гораздо сложнее и далеко не всегда прозрачен. Прежде всего атака для жертвы редко является «белым ящиком» — мы не всегда знаем последовательность действий атакующих.
Кроме того, разные команды тратят на одну и ту же атаку разные ресурсы. Например, группа теневых профи может реализовать вектор быстрее и дешевле, чем неопытные злоумышленники. С другой стороны, менее квалифицированные атакующие могут компенсировать нехватку навыков бо́льшим количеством времени или использованием готовых инструментов. В результате себестоимость одной и той же атаки будет заметно отличаться в зависимости от того, кто ее проводит.
Дополнительную неопределенность вносит сам рынок киберпреступности. Цены на подобные услуги довольно нестабильны. Один и тот же инструмент может стоить совершенно разных денег в зависимости от его качества, уровня поддержки, эксклюзивности и площадки, где он продается. Поэтому в подобных расчетах чаще приходится работать не с точными значениями, а с диапазонами. Более того, при анализе теневых форумов и маркетплейсов мы видим лишь небольшую часть происходящего. Значительная часть сделок проходят в закрытых сообществах или в рамках личных переговоров, а реальные цены могут отличаться от тех, что обсуждаются публично.