О чем материал
Разбираемся, как собрать кибератаку из готовых услуг на теневом рынке
Киберпреступников долго представляли как высококвалифицированных специалистов-одиночек, которые самостоятельно разрабатывают инструменты и проводят атаки. Эта модель до сих пор актуальна в наиболее сложных сценариях, однако для большинства кейсов она перестала быть определяющей.
Сегодня злоумышленник может купить на теневом рынке готовые функциональные компоненты атаки словно детали конструктора: инфраструктуру, вредоносное ПО, базы украденных учетных данных, инструменты для обхода средств защиты и т. п. Каждый из них распространяется отдельно, в том числе по подписке. Киберпреступнику остается подобрать нужные компоненты и объединить их в рабочий сценарий атаки. Проще говоря, злоумышленнику, который хочет заработать на шифровании данных, больше не нужно самому писать шифровальщик.
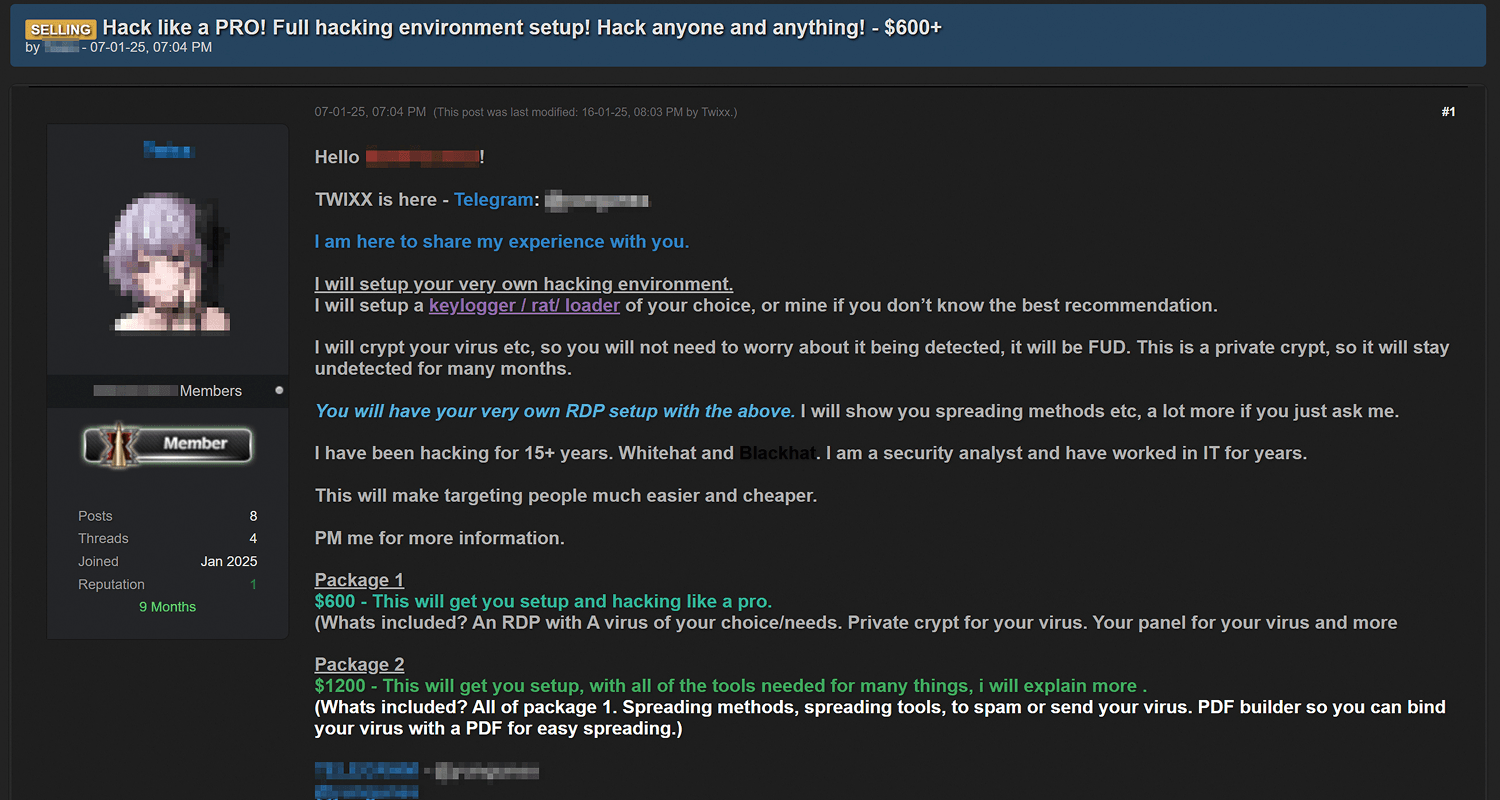
Такое разделение труда среди участников теневого рынка привело к формированию полноценной сервисной модели — Cybercrime-as-a-Service (CaaS). В основе CaaS лежат те же принципы, что и в легальной сервисной экономике: специализация, конкуренция поставщиков и постоянное снижение входного барьера для потребителей.
Мы провели исследование услуг на рынке CaaS и изучили более 4300 объявлений (за период с 2024 по 2025 г.). В выборку вошли крупнейшие теневые форумы и маркетплейсы, а также профильные Telegram-каналы на нескольких языках. Давайте разбираться, сколько сегодня стоит собрать кибератаку.
Детали конструктора
На теневом рынке возможны разные форматы взаимодействия участников:
- сервисы по подписке с регулярным доступом к инструментам и инфраструктуре;
- разовые транзакции (например, продажа конкретного эксплойта, доступа или инструмента);
- наем исполнителей под конкретные задачи;
- партнерские программы с разделением прибыли;
- бесплатные раздачи (как инструмент привлечения клиентской базы).
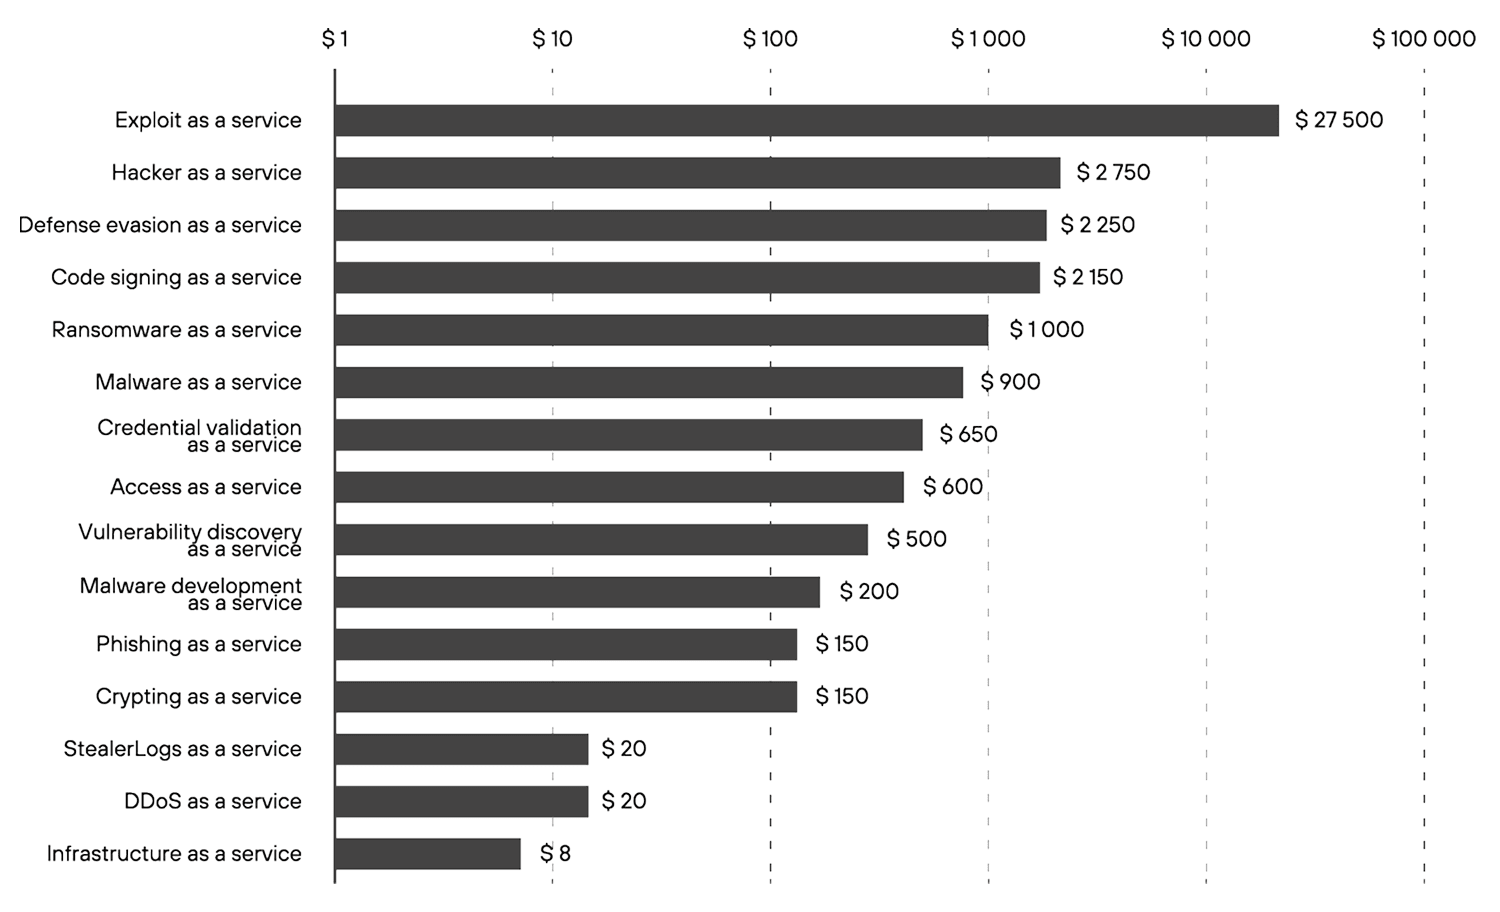
При этом любая кибератака — от массовой фишинговой рассылки до целевого проникновения в инфраструктуру — реализуется через последовательность этапов, каждому из которых соответствует отдельный сегмент предложений (см. табл. 1).
| Этап атаки | Основные услуги | Медианная цена |
| Подготовка | VPS, прокси, массовые рассылки, разведка, разработка ВПО на заказ, поиск уязвимостей | 8 долл. — инфраструктура 200 долл. — разработка ВПО |
| Получение первоначального доступа | Фишинговые панели, эксплойты, логи стилеров, чекеры, готовые доступы | 20 долл. — логи 150 долл. — фишинг 600 долл. — доступ 650 долл. — чекер/брутер 27 500 долл. — эксплойт |
| Закрепление и обход защиты | Криптеры, обход антивируса и EDR, сертификаты подписи кода | 150 долл. — криптер 2250 долл. — обход средств защиты 2150 долл. — сертификат подписи кода |
| Реализация | RaaS, MaaS (RAT, стилеры, загрузчики), DDoS-as-a-service, Hacker-as-a-Service | 20 долл. — DDoS 1000 долл. — ВПО 2750 долл. — наем исполнителя |
Кубик за кубиком
1. Подготовка и разработка
Инфраструктура (Infrastructure-as-a-Service)
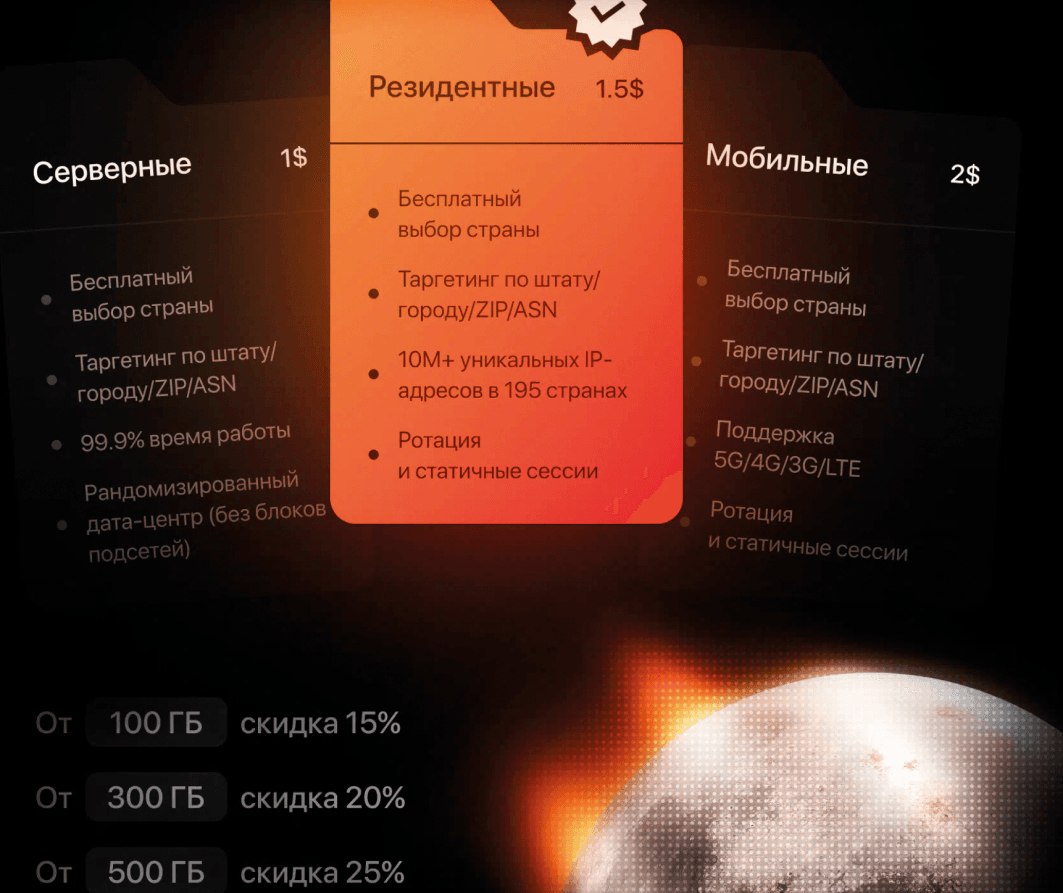
Базовый технический уровень экосистемы CaaS. Основные предложения включают виртуальные серверы (VPS/RDP), приватный хостинг без проверки личности, взломанные облачные аккаунты AWS и Google Cloud, прокси-сервисы и сервисы массовых рассылок.
Медианная цена на услуги составляет 8 долл.: нижняя граница начинается с 0,35 долл. в сутки за VPS или 0,10 долл. в день за резидентный прокси. Конкуренция между поставщиками высокая, поэтому цены стабильно снижаются. Infrastructure-as-a-Service — зрелый рынок, где цены близки к стоимости легальных ресурсов. Основная конкуренция ведется по дополнительным характеристикам: анонимности, географии размещения и устойчивости к блокировкам.
Разработка ВПО (Malware-development-as-a-Service)
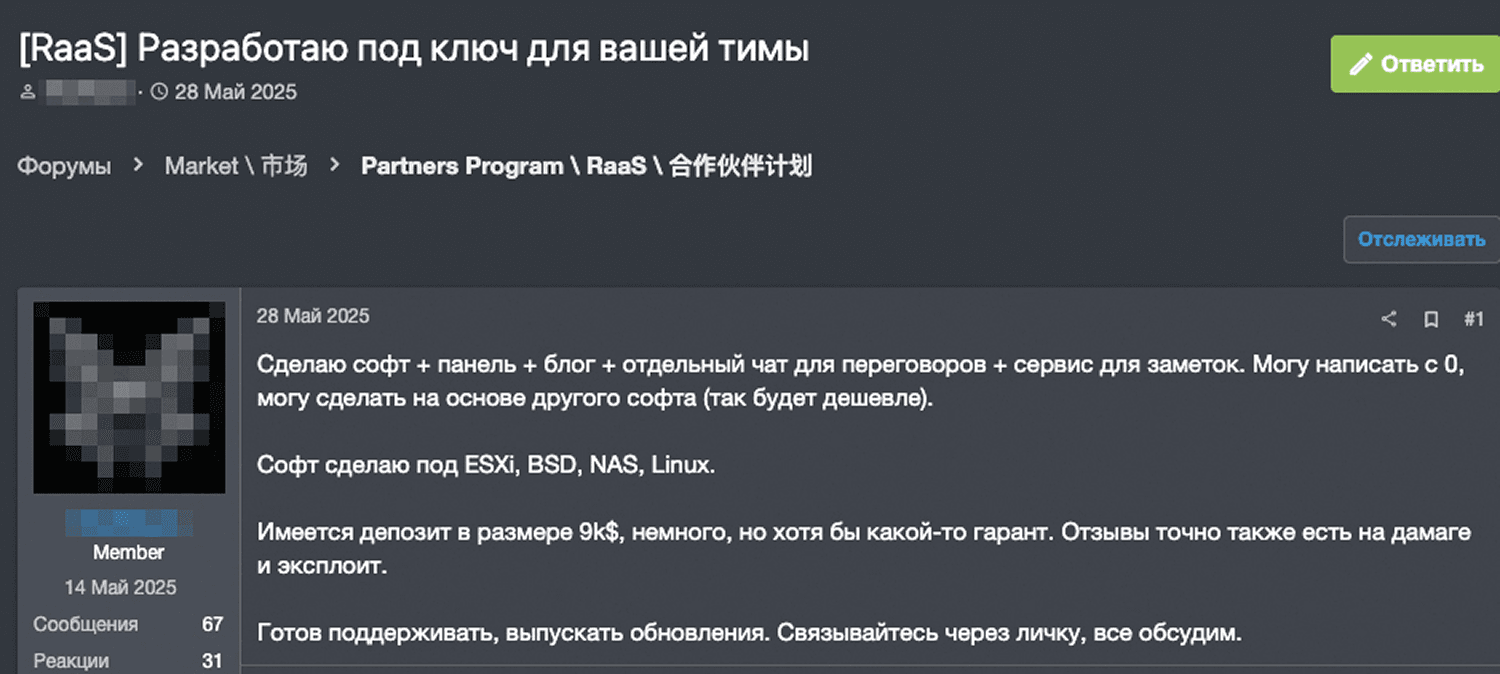
Заказная разработка включает создание новых образцов и модификацию существующих вредоносов, расширение их функциональности, тестирование на обнаружение средствами защиты и даже техническую поддержку. Такие услуги часто реализуются через наем разработчиков и специализированных команд.
Наибольшим спросом пользуются разработка шифровальщиков (23%), чекеры и брутеры (19%), ВПО для удаленного управления (16%) и инфостилеры (14%). Ценообразование непрозрачное, поскольку речь идет о проектной работе с индивидуальными требованиями. Простые инструменты и доработка имеющихся решений стоят от 50 до100 долл.; разработка сложного ВПО под ключ — 1000 долл. и выше.
Отметим, что в последнее время растет запрос на интеграцию ML/AI-функциональности в существующее ВПО: 9% объявлений о разработке упоминают машинное обучение.
Обнаружение уязвимостей (Vulnerability-discovery-as-a-Service)
Услуга включает поиск уязвимостей в ПО, веб-приложениях и сетевой инфраструктуре с помощью автоматизированных сканеров и тестирования на проникновение. Сегмент остается нишевым и менее развитым, так как многие инструменты лежат в свободном доступе.
Автоматизированные решения стоят от 90 долл., однако базовые версии часто распространяются бесплатно — платить нужно только за расширенный функционал, обновления или дополнительные модули. Также на рынке доступен ручной поиск уязвимостей, когда специалисты проводят целевой анализ сложных или нестандартных систем. Такие предложения встречаются реже, а цены устанавливаются индивидуально — в зависимости от сложности задачи и требований к экспертизе. По сути, это нелегальный аналог багбаунти и пентестов.
Разведка (Intelligence-as-a-Service)
Intelligence-as-a-Service — наименее зрелый сегмент теневого рынка. Услуги по OSINT и анализу целей пока не оформились в масштабируемый продукт, а спрос остается точечным. Ограничения связаны с трудностью стандартизации разведывательных услуг и тем, что многие OSINT-инструменты доступны бесплатно.
Важно отметить, что развитие технологий автоматизации и повсеместное использование ИИ могут привести к появлению сервисов, способных выполнять OSINT-задачи в автоматическом режиме. В результате разведка может перейти в самостоятельный сервисный сегмент.
2. Получение первоначального доступа
Фишинг (Phishing-as-a-Service)
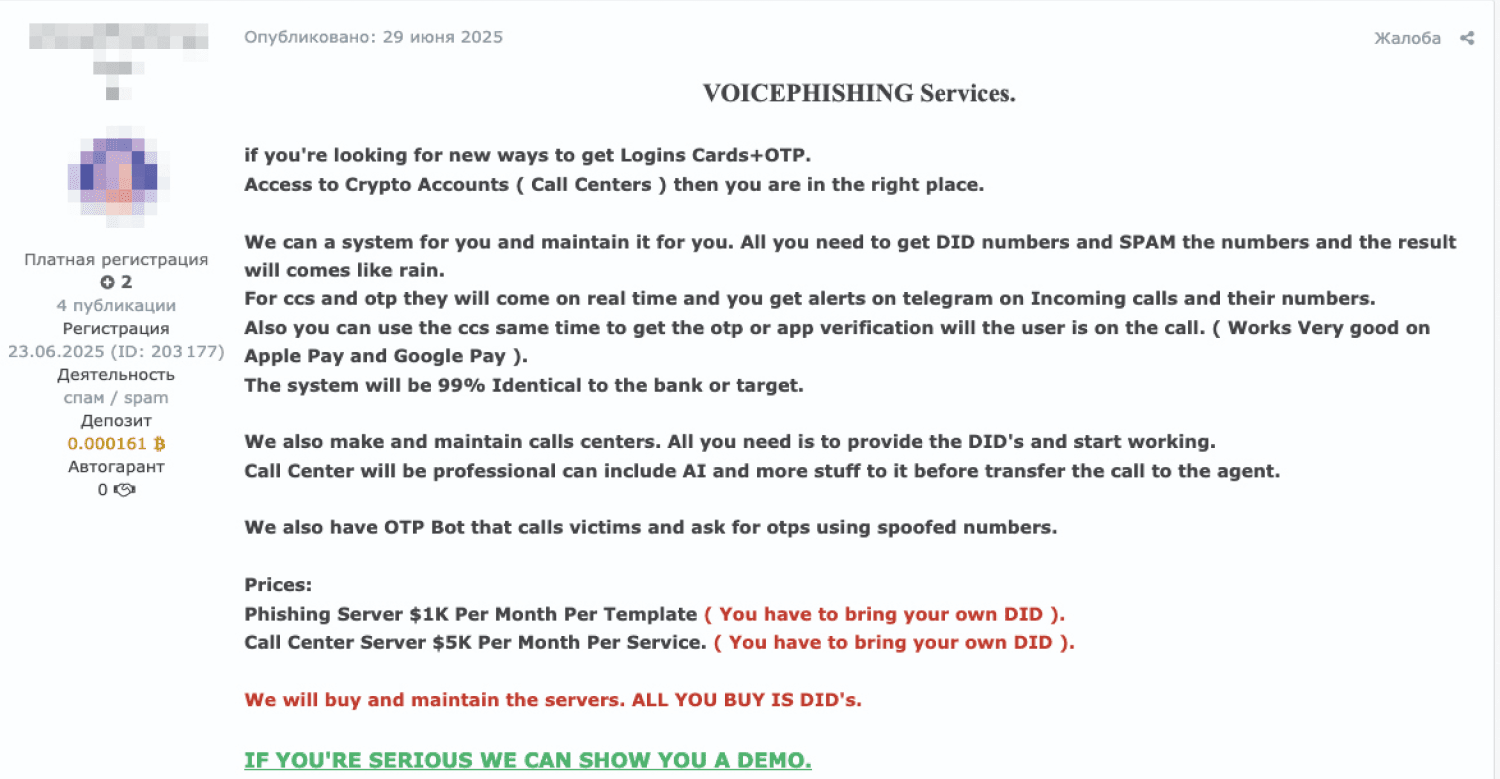
Устоявшийся сегмент с широким диапазоном предложений — от готовых шаблонов страниц до полноценных панелей управления кампаниями. Здесь встречаются самые разные услуги: копирование целевых сайтов, продажа автоматизированных фишинг-наборов (phishing kits), сервисы вишинга по подписке, а также инструменты для обхода антиспам-фильтров. Медианная цена по сегменту — 150 долл.
Отметим, что генеративный ИИ принципиально меняет масштаб и качество фишинга. Массовые кампании переходят от шаблонных писем к персонализированным приманкам, которые автоматически формируются на основе данных о жертве. Сервисы Deepfake-as-a-Service с подпиской до 50 долл. в месяц уже применяются в мошеннических схемах.
Логи стилеров и проверка учетных данных (StealerLogs-as-a-Service и Credential Validation-as-a-Service)
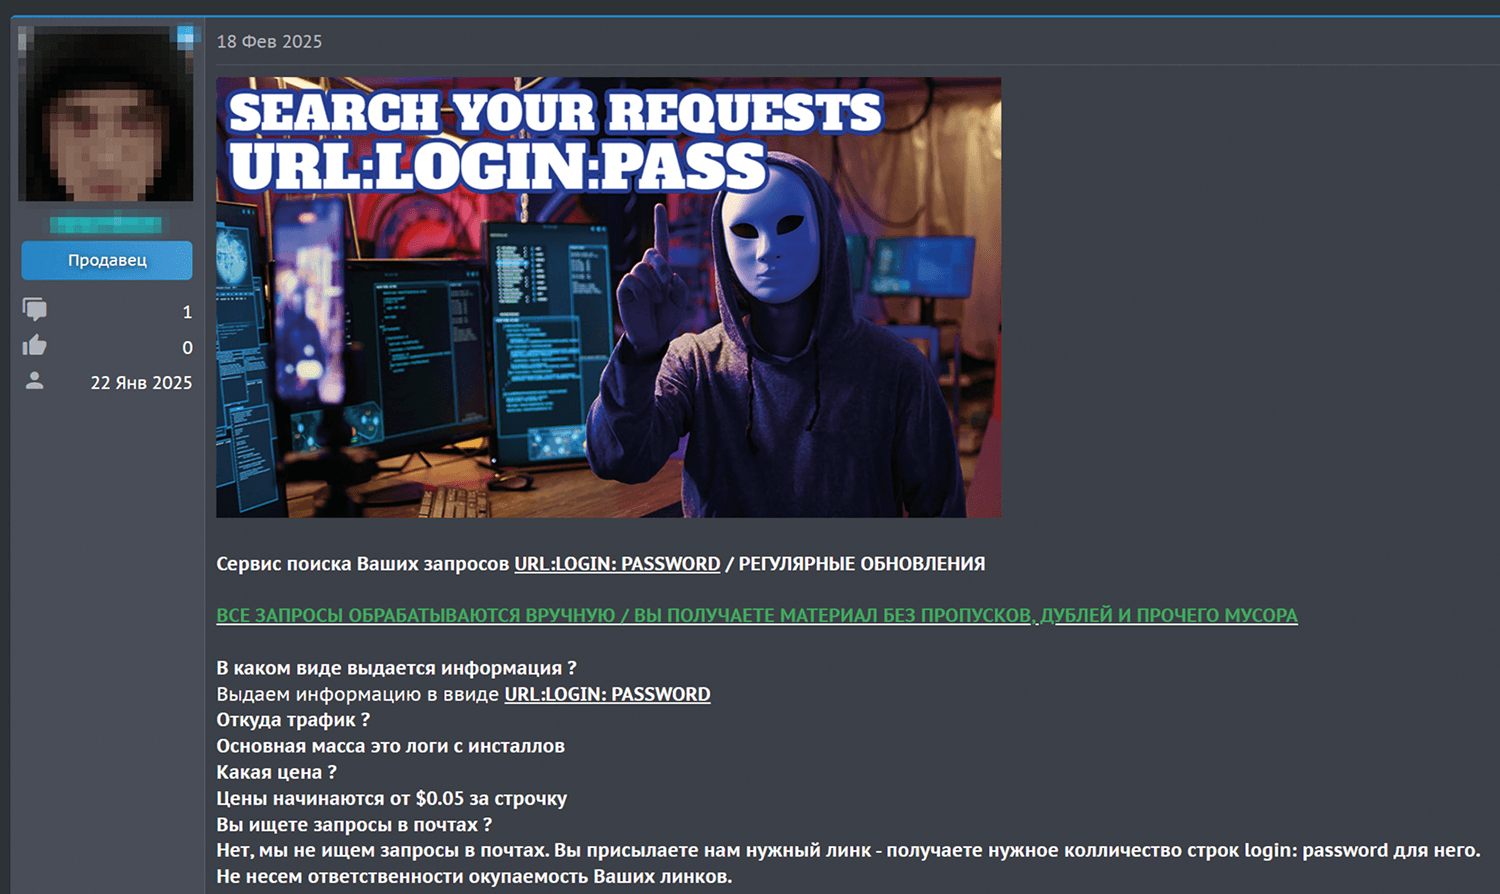
На данный момент это один из наиболее ликвидных рынков. Медианная цена в объявлениях о продажах логов — 20 долл., при этом стоимость одной записи может начинаться от нескольких центов. Подобные сервисы преимущественно реализуются через Telegram-ботов — с подпиской от 20 до 100 долл. в месяц. В свою очередь, автоматизированные инструменты проверки валидности аккаунтов (чекеры, брутеры) продаются по подписке от 90 до 650 долл. в месяц, а производительные специализированные решения стоят до 25 000 долл. (за исходный код).
Сегменты StealerLogs-as-a-Service и Credential Validation-as-a-Service постепенно сливаются. Появляются сервисы, которые объединяют поставку логов с автоматической проверкой и фильтрацией данных.
Доступы (Access-as-a-Service) и брокеры первичного доступа (Initial Access Brokers, IAB)
Брокеры первоначального доступа — отдельная ниша, участники которой специализируются на проникновении в корпоративные сети и перепродаже полученного доступа. Модель преимущественно транзакционная: доступы продаются разово, часто с оплатой за результат или разделением прибыли.
Наиболее популярны доступы по VPN (19%), RDP (16%) и Shell (12%). А самые популярные отрасли, фигурирующие в объявлениях, — это торговля (17%), промышленность (16%) и сфера услуг (13%).
Эксплойты (Exploit-as-a-Service)
Услуги по продаже эксплойтов — самый дорогостоящий сегмент. Рынок преимущественно работает в формате разовых транзакций: медиана — 27 500 долл., но цены варьируются вплоть до сотен тысяч долларов. Более доступный формат — эксплойт-киты. Это фреймворки с набором эксплойтов под типовое ПО, доступные по подписке от 500 долл. в месяц.
Как правило, в рамках разовых сделок продаются эксплойты к 0-day-уязвимостям, которые быстро теряют ценность после раскрытия. Эксплойт-киты дешевле, поскольку включают эксплойты к уже известным уязвимостям и распространяются массово.
3. Закрепление и обход защиты
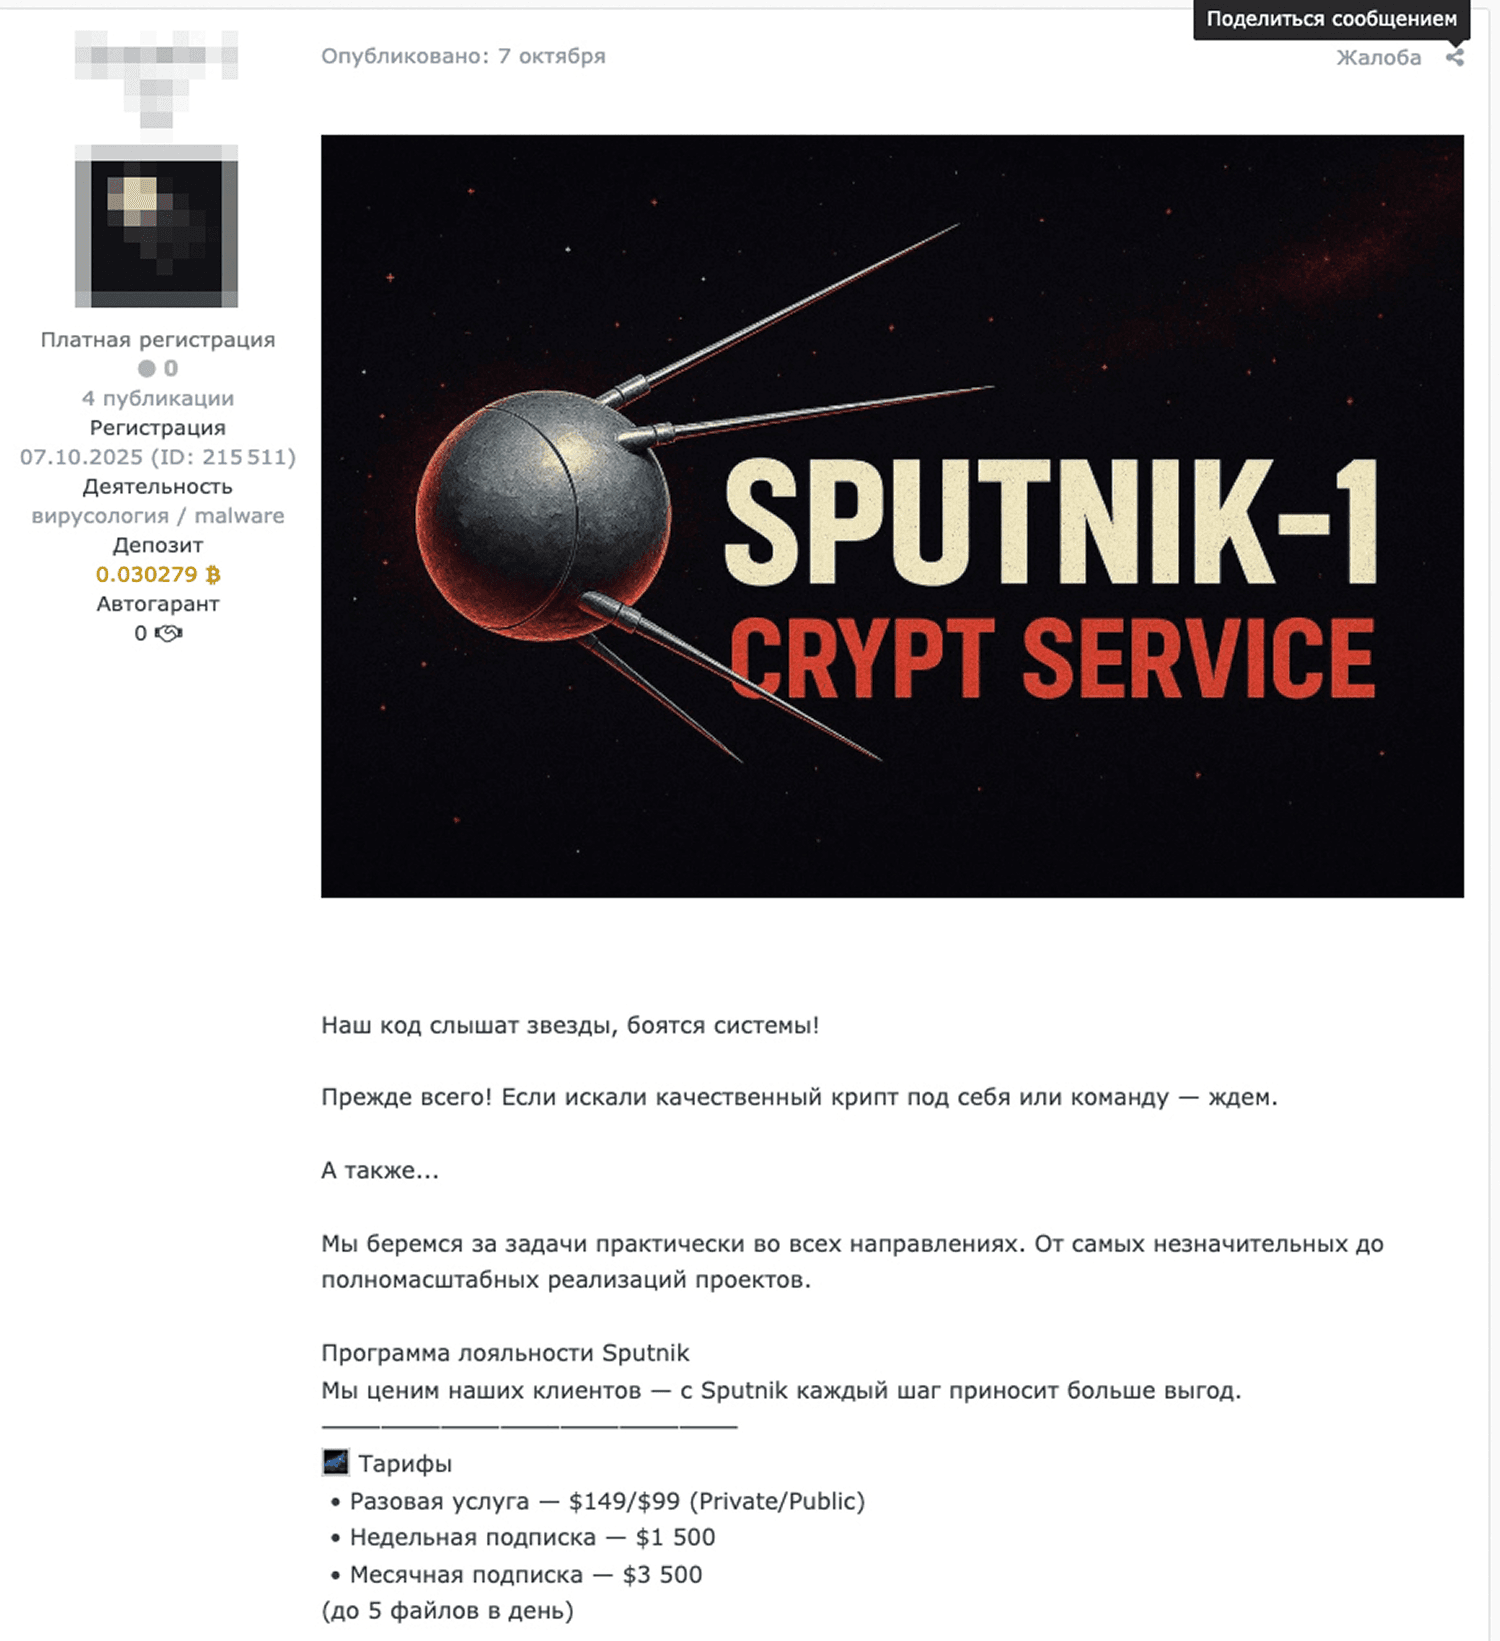
Криптование (Crypting-as-a-Service)
Медианная цена в объявлениях — 150 долл. В меньший диапазон (до 100 долл.) попадают услуги по криптованию отдельных файлов, а автоматизированные сервисы по подписке стоят от 1000 до 5000 долл. При этом ручное приватное криптование с гарантией обхода конкретных СЗИ оценивается выше. Логика рынка специфична: чем шире используется криптер, тем заметнее он для производителей антивирусов. Это сдерживает поставщиков от наращивания клиентской базы и формирует устойчивый спрос на приватные, малотиражные решения.
Также в Crypting-as-a-Service заметен тренд на продажу готовых платформ для криптования: покупатель получает инструмент и сам становится поставщиком услуг. Это ускоряет горизонтальное масштабирование сегмента.
Обход EDR/антивирусов (Defense Evasion-as-a-Service) и подпись кода (Code-Signing-as-a-Service)
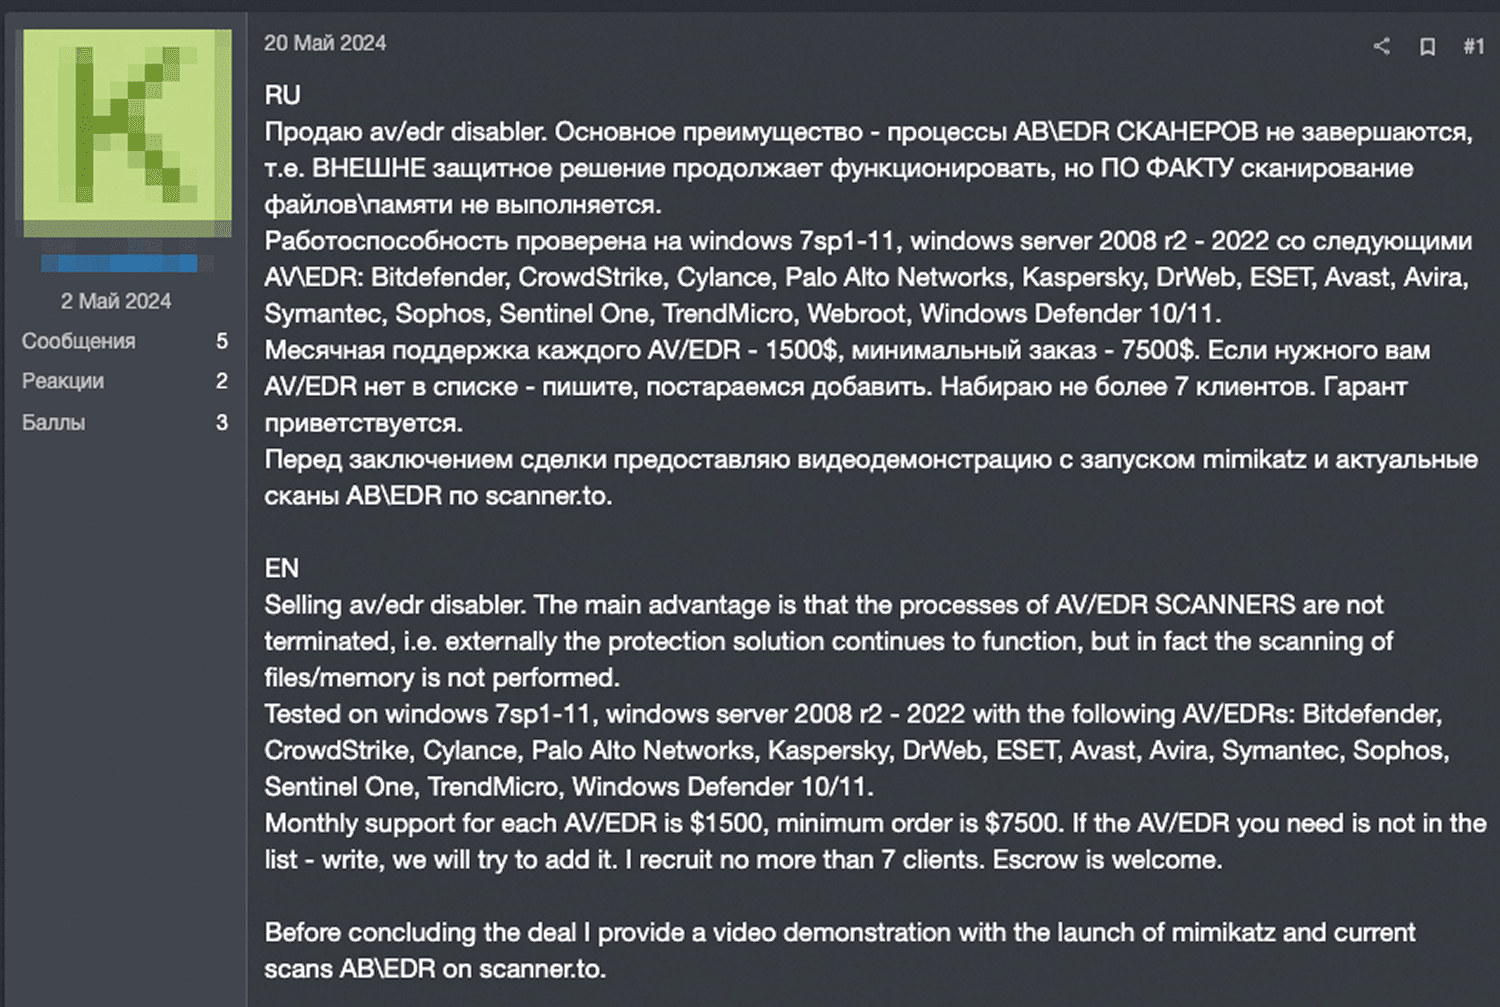
Инструменты и методы обхода СЗИ — относительно новая и быстро растущая категория теневого рынка. Она включает решения для отключения/обхода антивирусов, EDR/XDR и других средств обнаружения, а также методы маскировки вредоносной активности.
Диапазон цены на инструменты варьируется от 500 до 9000 долл., медиана — 2250 долл. Сервисы отличаются списком поддерживаемых ИБ-продуктов и ОС, а также частотой выпуска обновлений.
Сертификаты подписи кода (включая EV-сертификаты) пока в основном продаются разово: медианная цена — 2150 долл. Однако рынок созрел для перехода к подписочной модели: уже есть предложения с пакетной продажей сертификатов.
4. Реализация атаки
Вымогатели (Ransomware-as-a-Service)
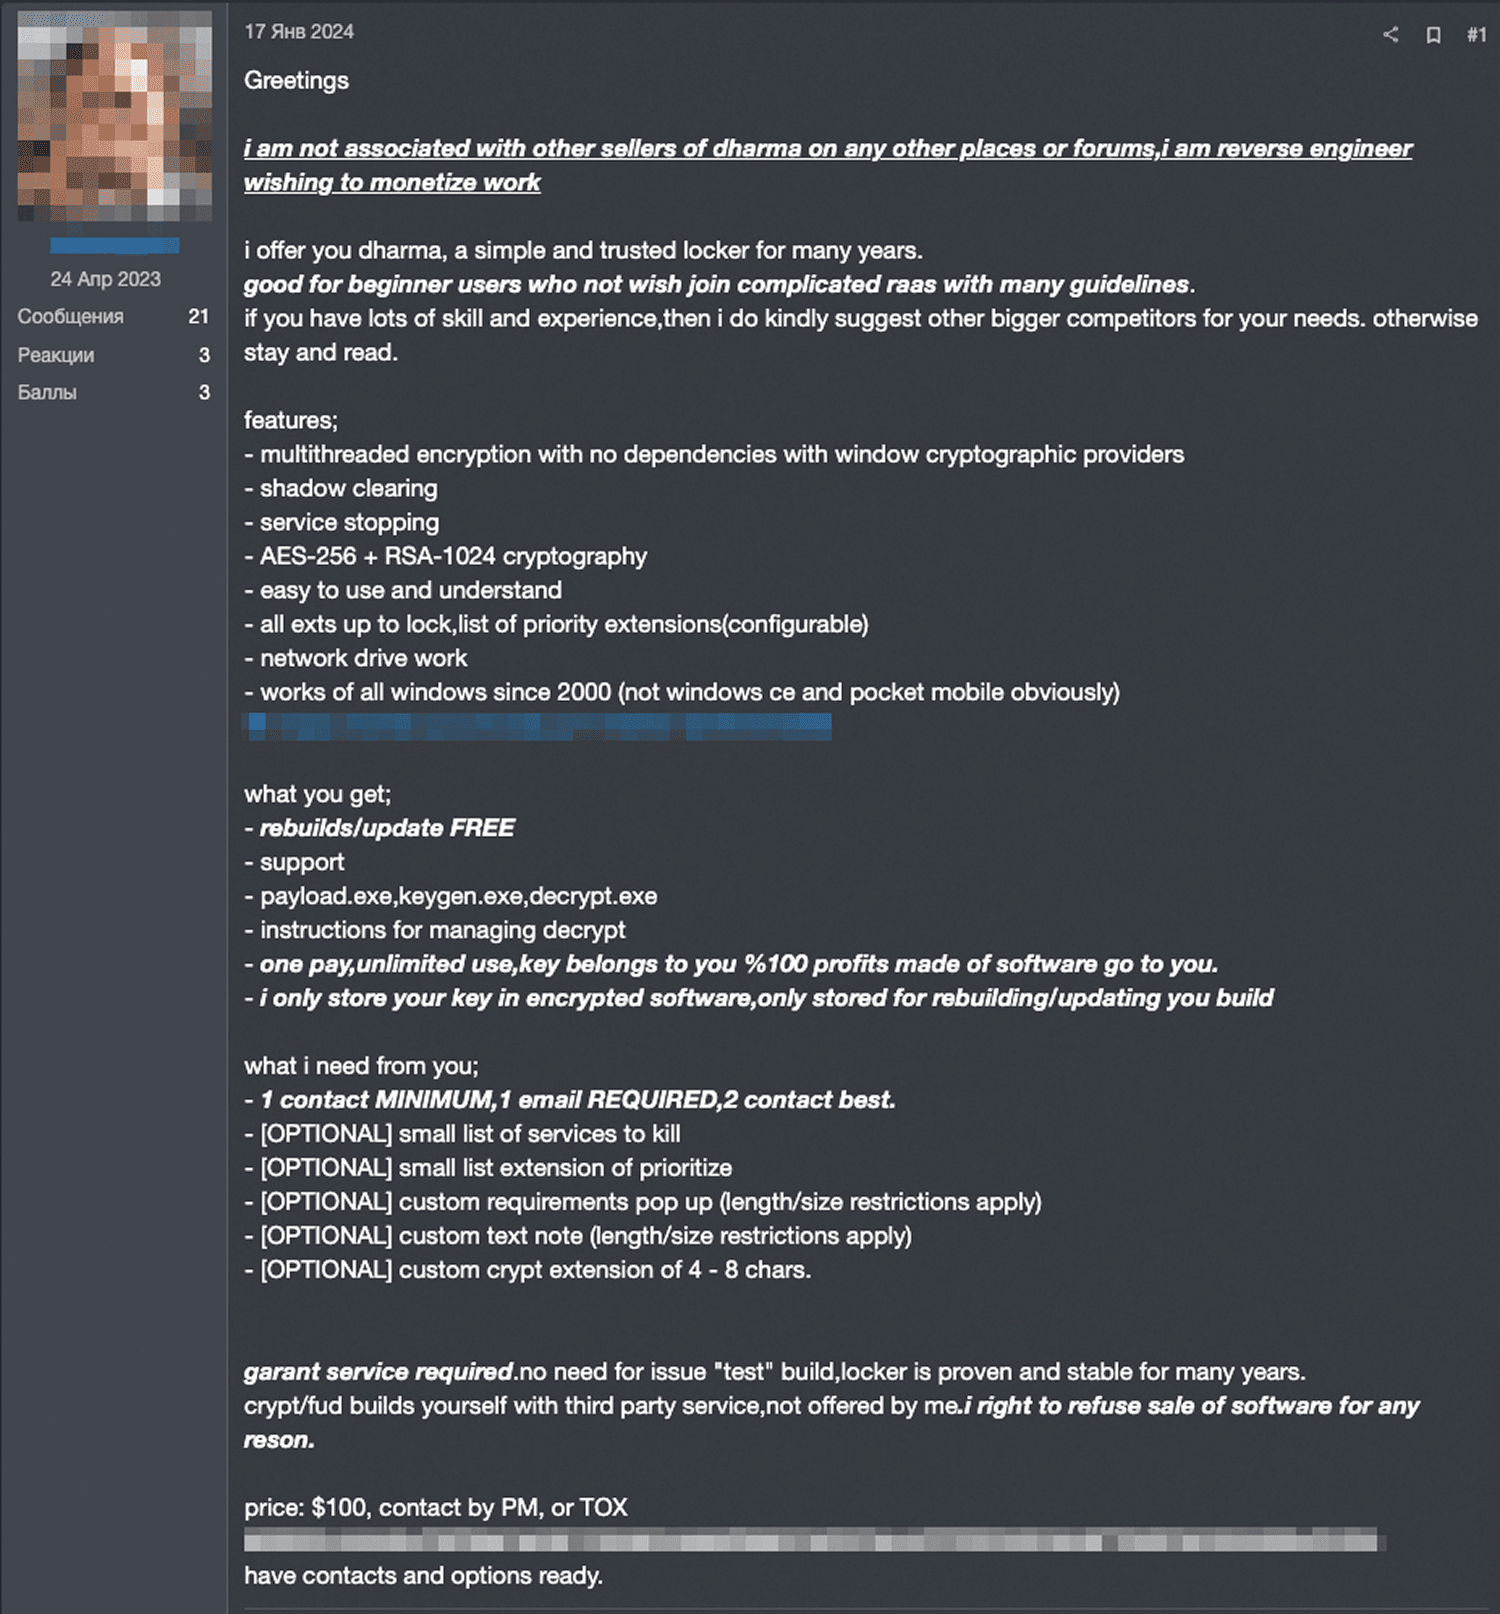
Это наиболее зрелый и структурированный сегмент рынка CaaS. RaaS функционирует как полноценная бизнес-экосистема: операторы предоставляют партнерам шифровальщик, панель управления, техподдержку, инструменты для вымогательства и даже помогают в переговорах с жертвами.
Стоимость входа минимальна: базовый штамм шифровальщика — от 100 долл. При этом RaaS по полной партнерской модели не требует первоначальных вложений: группировка забирает процент от выкупа (обычно 20–30%).
Отметим, что конкуренция между группировками ужесточается, что ведет к снижению партнерского процента, выпуску более агрессивных штаммов ВПО и распространению двойного, тройного и даже четверного вымогательства. Также в экосистему RaaS активно внедряется ИИ: уже зафиксировано использование LLM для генерации модульного кода шифровальщиков, автоматизации написания требований о выкупе и обучения партнеров.
Вредоносное ПО (Malware-as-a-Service)
К вредоносному ПО злоумышленники обращаются из-за его высокой эффективности и универсальности. При этом объявлений по разовой продаже исходного кода на рынке меньше, чем подписочных сервисов.
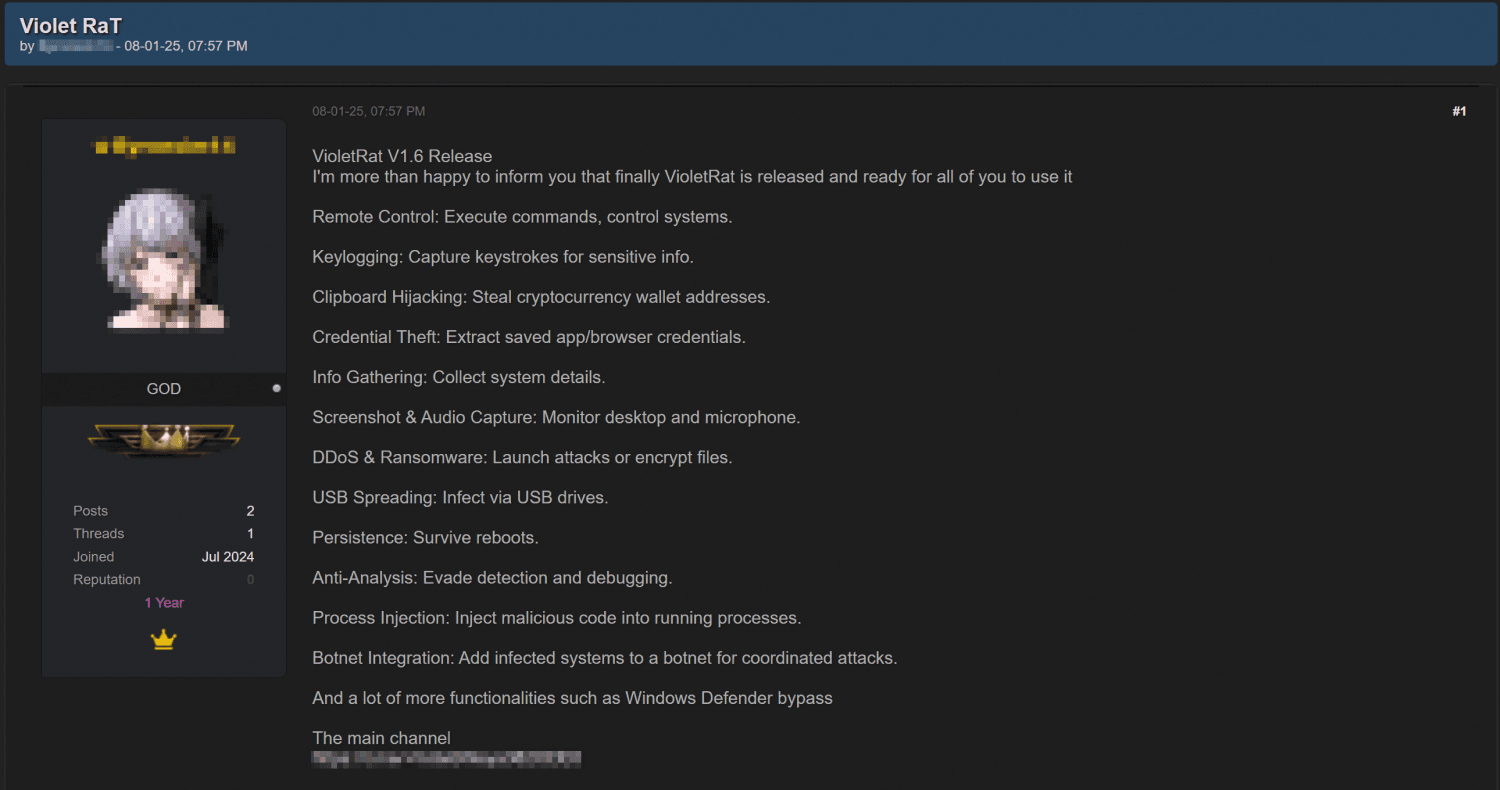
Наиболее популярные Malware-as-a-Service: ВПО для удаленного управления (24%), криптеры (18%), инфостилеры (17%) и загрузчики (11%). Медианная цена RAT, инфостилеров и загрузчиков одинаковая — 1000 долл. При этом современные RAT эволюционировали в многофункциональные платформы, которые совмещают возможности шпионского ПО, загрузчика, шифровальщика и инструмента разведки. Это делает их особенно привлекательными: одна покупка закрывает потребности нескольких этапов атаки.
DDoS (DDoS-as-a-Service)
Cервисы для проведения DDoS-атак остаются одним из самых доступных сегментов рынка. Диапазон цен варьируется от 10 до 600 долл., медиана — 20 долл. в месяц. Существуют разные тарифы — можно выбрать мощность атаки, ее продолжительность и задержку (кулдаун). Ряд поставщиков предлагают бесплатный тестовый запуск и возврат средств при неудаче.
Взлом (Hacker-as-a-Service)
Сегмент включает услуги специалистов, которые выполняют кибератаки по заказу. Как правило, это комплексные предложения с индивидуальным ценообразованием. Медианная стоимость составляет 2750 долл. На рынке также встречаются пакетные предложения и специализированные операции, включая организацию инсайдерских атак через трудоустройство исполнителей в целевую компанию. Стоимость подобных операций может начинаться от 500 000 долл.
Сколько стоит собрать атаку из доступных услуг
Массовые кампании обеспечиваются дешевыми, легкодоступными услугами: инфраструктурой, фишинговыми панелями, журналами стилеров. Целевые атаки требуют иного набора компонентов — эксплойтов, EDR-киллеров, сертификатов подписи кода, — которые стоят на порядок выше. Промежуточный уровень — ВПО, доступы — обслуживает средний сегмент угроз, наиболее распространенный на практике.
Рассмотрим пример сценария, который можно собрать из доступных на теневом рынке компонентов. Предположим, что злоумышленники не планируют сами что-либо разрабатывать — только комбинировать готовые кубики. На практике наиболее распространенной является гибридная модель, при которой атакующие комбинируют собственные компетенции с приобретенными сервисами. При этом в реальных условиях стоимость атаки может быть выше за счет дополнительных расходов (например, на привлечение исполнителей).
Профиль атакующего: низкая техническая квалификация, минимальный бюджет.
Цель: кража и перепродажа корпоративных учетных данных.
Для реализации этого сценария достаточно минимальной инфраструктуры и подписки на фишинговую панель с готовыми шаблонами (под банки, корпоративные порталы, почтовые сервисы и др.). Для запуска кампании практически не требуется технических навыков.
| Компонент | Стоимость |
| Фишинговая панель (подписка, 1 месяц) | ~ 150 долл. |
| Сервер/инфраструктура | ~ 8 долл. |
| Итого на кампанию | ~ 158 долл. |
Полученная прибыль: 75% продаваемых доступов стоят более 150 долл. То есть даже один удачно полученный доступ может окупить затраты на кампанию.
Прибыль злоумышленника и ущерб жертвы на несколько порядков превышают первоначальные вложения в атаку. Эта асимметрия — ключевой драйвер экономики модели CaaS. Пока стоимость «кубиков» снижается, а ущерб от инцидентов растет, финансовый стимул к развитию теневого рынка будет сохраняться.
От рынка услуг к платформе
Нынешний рынок CaaS — это набор специализированных и относительно независимых сегментов. Злоумышленник, задумавший провести комплексную атаку, вынужден комбинировать предложения от разных поставщиков. Соответственно, следующим логичным шагом в развитии модели CaaS будет интеграция.
Рынок постепенно демонстрирует признаки движения к Cybercrime-as-a-Platform (CaaP) — единым экосистемам, объединяющим разные этапы атак в рамках одного сервиса. RaaS-операторы уже предоставляют партнерам не только шифровальщик, но и доступ к инфраструктуре, инструменты для ведения переговоров, а также помощь в монетизации украденных данных. Фактически это полный пайплайн атаки. Кроме того, на рынке появляется все больше объявлений с пакетной продажей инструментов и ВПО.
В перспективе движение рынка к Cybercrime-as-a-Platform в сочетании с внедрением ИИ-агентов создаст условия для принципиального ускорения атак и еще большего снижения входного порога для злоумышленников.