О чем материал
Рассказываем, какие риски покрывает киберстрахование, чем российская практика отличается от американской и как убедить CFO приобрести полис
Киберпреступность уже обогнала большинство стихийных бедствий по суммарному ущербу для человечества. В 2021–2024 гг. показатель рос, а потом вышел на плато в диапазоне 7,4–10,9 трлн долларов в год. При этом общемировой рынок киберстрахования составляет всего 26 млрд долларов.
Россия вписывается в общую картину со своим «фирменным» перекосом: в 2025 г. ущерб от кибератак составил около 1,5 трлн рублей, а объем рынка киберстрахования — лишь 4–5 млрд. Получается разрыв в 375 (!) раз, и нет, это не опечатка... Основной удар приходится на субъекты КИИ и крупный бизнес: по статистике, 60% больших организаций так или иначе встречались с шифровальщиками или попытками вымогательства — это уже почти обыденность. При этом полис от киберрисков есть только у 6–12,5% представителей крупного бизнеса и практически ни у кого из МСБ. Для сравнения: в Великобритании, Германии и Франции застрахованы 29–39% больших организаций. То есть мы не просто отстаем — мы в другой лиге.
Мы изучили данные открытых источников и даже зареверсили калькулятор большой страховой компании Chubb, чтобы ответить на вопрос: не является ли сама готовность страховаться побочным продуктом зрелой системы управления ИБ?
375:1 составляет соотношение между ущербом от кибератак и объемом рынка киберстрахования в России. По уровню рисков мы в «мировом клубе», но по страховой культуре — пока на периферии
Анатомия инцидента: четыре корзины ущерба
Чтобы разобраться, почему полисы не продаются, сначала попробуем понять, что именно они должны покрывать. Расходы от киберинцидентов раскладываются на четыре блока — через эту раскладку отчетливо видна разница между США и Россией.
Корзина первая: Incident Investigation. Включает реагирование, цифровую криминалистику, анализ логов, поиск точек входа, сдерживание и техническое восстановление. В моделях Chubb этот блок расходов есть в каждом сценарии инцидента: даже «скромная» утечка десятков тысяч записей дает счет на сотни тысяч долларов только за расследование.
В российской практике эти расходы часто уходят в серую зону: человеко-часы внутренних команд ИБ, внешние форензики, внеплановый харденинг. Привычки считать полный чек нет, поэтому цифра и не пугает.
Корзина вторая: Crisis Management. Включает кризисный PR, горячие линии, уведомление клиентов, работу с регуляторами. В кейсах British Airways и Marriott именно юридические услуги, PR и переписка с надзорными органами стоили десятки миллионов — и все это входило в полис.
В России эта корзина значительно меньше: медийное внимание к инцидентам ниже, требования публично уведомлять клиентов мягче, регуляторы пока не заставляют публично говорить о взломах. Отсюда закономерный вывод CFO: ну и зачем за это платить? Но это не вопрос жадности — просто у нас другой правоприменительный контекст.
Корзина третья: Fines & Penalties, Liability. Включает штрафы регуляторов, судебные иски, компенсации клиентам, штрафы платежных систем (PCI). В США и ЕС зачастую именно она становится главным драйвером для покупки страховки. GDPR, HIPAA, PCI, коллективные иски — любой из этих расходов может превысить все технические затраты на инцидент.
Вот здесь и живет главная асимметрия. В России штрафы Роскомнадзора всегда были символическими, судебная практика по искам клиентов только формируется, а многомиллионные компенсации — это единичные прецеденты. Именно поэтому российский CFO искренне считает юридический риск маленьким. В американской реальности CFO знает: даже одна крупная утечка без полиса — это несколько лет переписки с регуляторами и счет на сотни миллионов долларов.
Оговорюсь: ФЗ-152 с 2025 г. вводит оборотные штрафы за повторные нарушения. «Хвост» начинает расти — медленно, но расти :)
Пока готовилась эта статья, появилась новость о том, что южнокорейская платформа выплатила по 35 долларов каждому клиенту за утечку персональных данных — итого около миллиарда долларов компенсаций. Страховались ли они? История умалчивает. Но финансовое подразделение явно не закладывало это в бюджет…
Корзина четвертая: Ransomware, Data Restoration, Business Interruption. Включает расходы на выкуп, восстановление данных и самое дорогое — на прямые потери от простоя, срыва контрактов и нарушений SLA. Мировая практика показывает, что именно простои и разрушение операционной цепочки формируют самые большие чеки. NotPetya обошелся Maersk примерно в 300 млн долларов (остановка глобальной логистики и развертывание инфраструктуры с нуля на десятках тысяч машин). FedEx потеряли из-за заражения TNT Express сотни миллионов долларов, а Saint-Gobain оценили последствия той же атаки в 250–300 млн евро (остановка производства по всей цепочке поставок).
Ransomware-кейсы подтверждают эту динамику. JBS Foods — около 11 млн долларов выкупа плюс десятки миллионов бизнес-ущерба, значительную часть которого покрыл полис. Потери Change Healthcare (UnitedHealth Group) из-за восстановления и простоя уже оцениваются в миллиарды — это практически чистый BI.
| Компания/год | Тип атаки | Основная статья ущерба | Оценка ущерба |
| Maersk, 2017 | NotPetya | Остановка логистики, пересборка 45 000 ПК | ~300 млн долл. |
| FedEx / TNT Express, 2017 | NotPetya | Простой доставки, потеря клиентов | ~400 млн долл. |
| Saint-Gobain, 2017 | NotPetya | Остановка производств и цепочек поставок | 250–300 млн евро |
| Colonial Pipeline, 2021 | Ransomware | Кризис поставок топлива, BI > выкупа | 4,4 млн долл. выкуп + сотни миллионов BI |
| JBS Foods, 2021 | Ransomware | Остановка предприятий в нескольких странах | 11 млн долл. выкуп + десятки миллионов BI |
| Change Healthcare, 2024 | Ransomware | Блокировка расчетов в здравоохранении США | > 1 млрд долл. |
Российский бизнес живет в той же экономике, просто публичных цифр меньше. Для крупного ретейла или телекома день простоя ИТ-систем стоит сотни миллионов рублей, неделя восстановления после комплексной атаки — миллиард. И величину потерь здесь определяет не только «злобность» атакующего, но и наличие у компании живого BCP/DR-контура: отрепетированных RTO/RPO, приоритизированных процессов, готовых сценариев на случай APT. Если план непрерывности существует только в виде презентации для регулятора, период простоя растянется в разы. Более того, это может превратить инцидент в катастрофу, которая уже не уместится в страховой лимит.
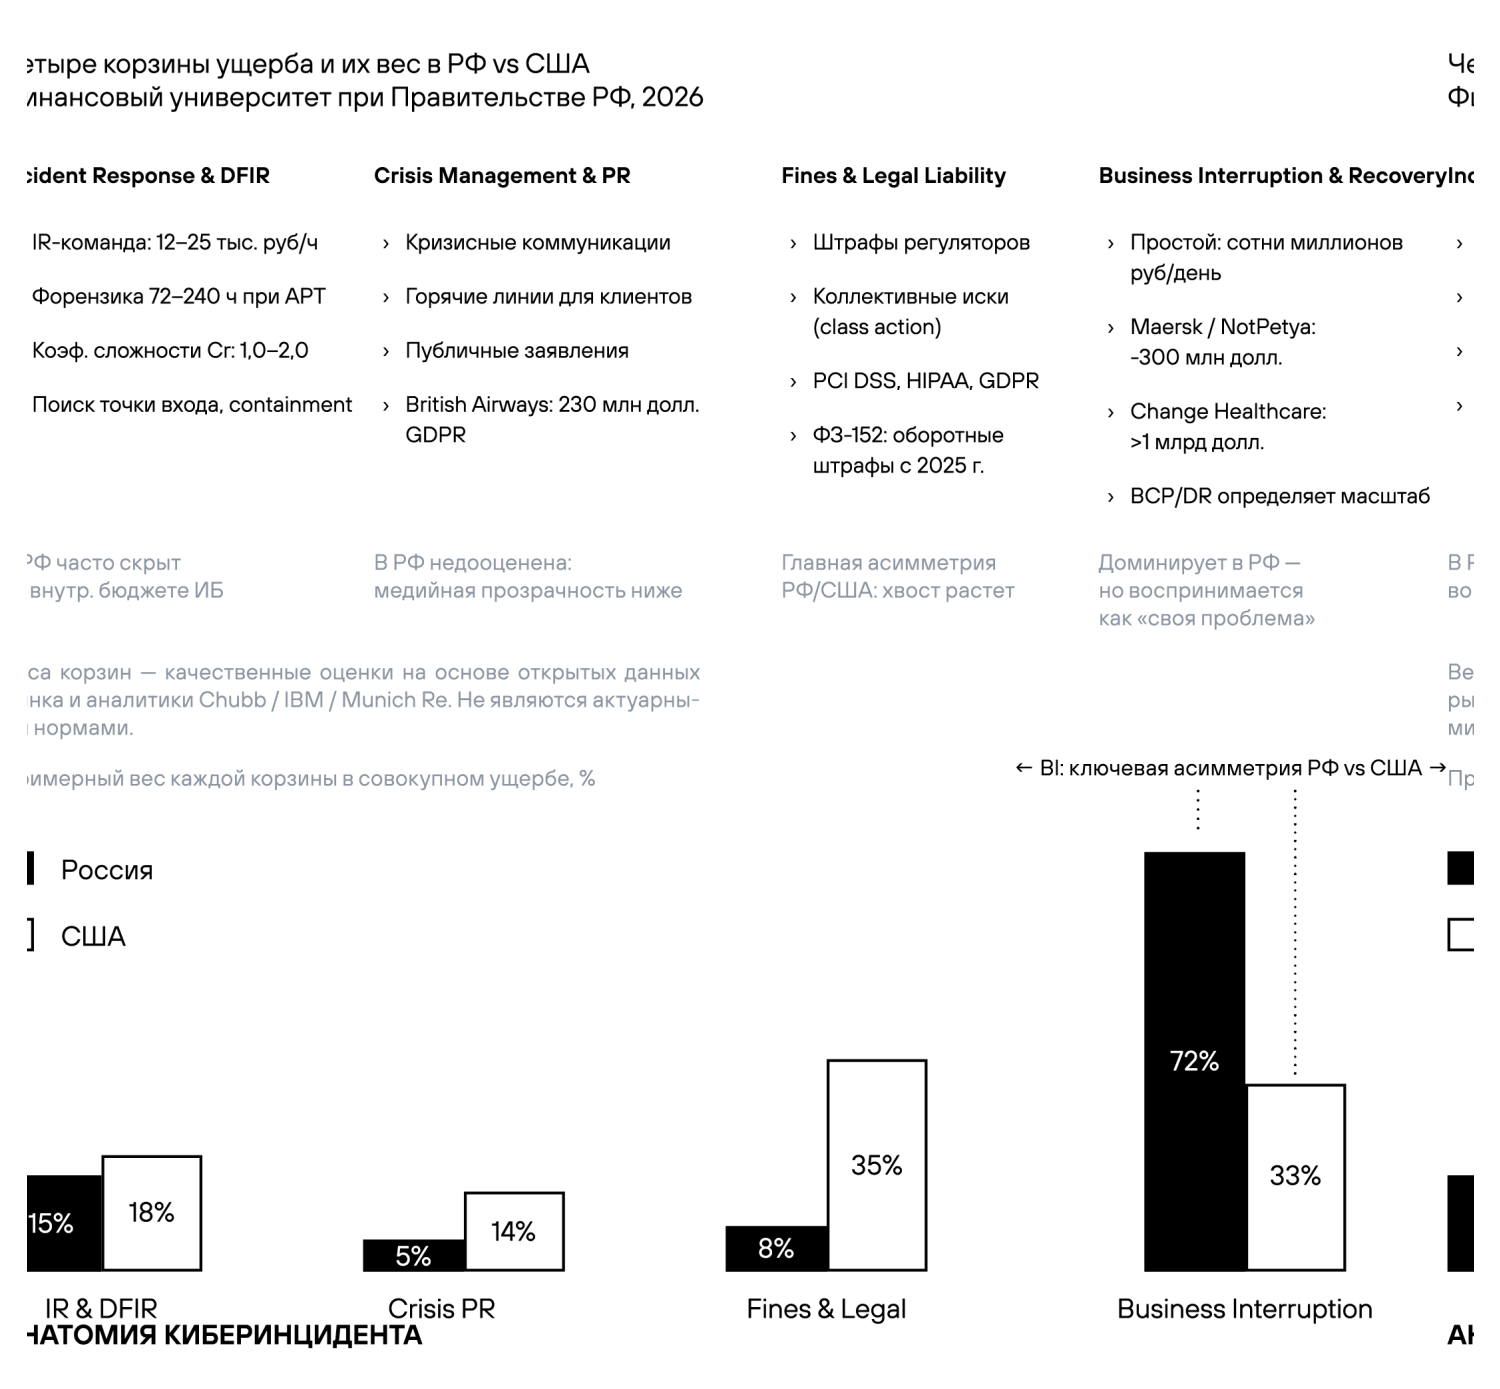
(Источник: Качественные оценки на основе открытых данных Chubb / IBM / Munich Re)
В США страховые полисы на десятки и сотни миллионов долларов — это математически выверенный инструмент управления операционными и юридическими рисками. В России же киберстрахование нередко воспринимается как дорогая подушка безопасности.
Мозг CFO как главный враг киберстрахования
Если ущербы столь велики, почему проникновение киберстрахования остается низким? Классическая экономика говорит о рациональном выборе, но реальный мир управляется когнитивными искажениями.
Теория перспектив гласит, что человек воспринимает потери острее, чем равноценные выигрыши. Для финансового директора страховая премия — гарантированная и осязаемая потеря прямо сейчас, а киберинцидент — вероятностное событие, которое «может случиться, а может, и пронесет». Даже при ожидаемом ущербе в сотни миллионов рублей психологически проще жить с риском, чем каждый год фиксировать крупную статью расходов в бюджете. Это классическое искажение в сторону избегания потерь: синица в руках ощутимее журавля в небе, даже если журавль весит несравнимо больше.
«Мы не банк, не госорган и не Maersk — нас это не коснется». Компании систематически недооценивают собственную уязвимость, особенно если в отрасли не было громких публичных кейсов. Maersk, FedEx/TNT, Saint-Gobain, Colonial, JBS, Change Healthcare — все знают эти истории, но совсем не многие готовы примерить их на свою инфраструктуру. Это искажение оптимизма: я все понимаю про других, но у нас будет иначе.
Угрозы из недавних новостей кажутся важнее, чем более вероятные с точки зрения статистики. После крупных атак на цепочки поставок интерес к полисам вспыхивает, а потом гаснет. Это эффект доступности: мы оцениваем риск не по цифрам, а по тому, насколько легко вспоминается страшный пример.
Важная оговорка: эти искажения живут не только в голове CFO. Они есть даже у технических руководителей, но решение о покупке полиса и его размере принимают CFO и совет директоров. В итоге именно финансовый блок становится бутылочным горлышком (избегание потерь, недоверие к страхованию, фокус на краткосрочном результате).
Отдельная песня — миф о моральном риске. Якобы страховка расхолаживает: раз застраховались, можно меньше тратить на ИБ. Эмпирика этого не подтверждает: страховщики проводят жесткий андеррайтинг, требуют внедрения базовых мер защиты (MFA, EDR, patch-менеджмент, планы реагирования и др.), добавляют франшизу и долевое участие в убытках. При таком дизайне страховка может даже простимулировать инвестиции в защиту.
CISO как переводчик, или Учим CFO считать
Сказать, что все искажения живут в голове CFO, — значит расписаться в том, что задачи безопасника заканчиваются на периметре. Современные подходы к роли CISO расширяют его ответственность: помимо прочего, он должен переводить язык техрисков на язык финансов. Все отраслевые практики говорят о необходимости «учиться говорить на языке правления» — превращать уязвимости и сценарии атак в понятные CFO цифры: EBITDA, LTV, вероятностный ущербу и страховые лимиты.
Более того, в зрелой ИБ-модели CISO также отвечает за декомпозицию инцидентов по четырем корзинам, составление сценариев с оценкой вероятности и ущерба (в духе FAIR или тех же Chubb), а также за демонстрацию/объяснение того, какая часть риска рационально закрывается инвестицией в ИБ, а какая — переназначается через полис.
BCP — это не презентация для регулятора
Если собрать вместе цифры, структуру ущерба и поведенческую картинку, становится видно: киберстрахование — не волшебная таблетка и не замена ИБ, а побочный продукт зрелой системы управления рисками. К тому же полис появляется не в начале пути, а после выполнения домашней работы.
Что должно быть под капотом, чтобы страховка не стала дорогой лотереей:
- Способность оценивать сценарии инцидентов и их стоимость. При этом оценка должна включать не только железо и внешних подрядчиков, но и полный чек по четырем корзинам: расследование, кризисное управление, юридический блок и бизнес-простой.
- Базовый уровень технической защиты и реагирования. Внедренные процессы Incident Response по NIST SP 800-61, понятные задачи для SOC, готовность быстро мобилизовать внешние команды IR и форензики.
- Разговор о киберрисках должен идти на языке денег и ответственности, понятном CFO и совету директоров. То есть сценарные оценки, подходы вроде FAIR и records/scale-based моделей Chubb, вероятности и масштабы худших сценариев.
- Критически важно! Наличие не формального, а рабочего контура BCP/DR, где заданы и согласованы RTO/RPO, есть приоритизированные процессы, отрепетированные сценарии восстановления, расчеты стоимости часа/дня простоя для ключевых сервисов. Без живого BCP разговор о киберстраховании превращается в гадание: ни CFO, ни страховщик не понимают, о каком периоде простоя идет речь. Значит, лимиты берутся на глазок, а премия воспринимается как необъяснимый налог…
***
Россия уже вошла в клуб стран с крупными ущербами и высокой частотой инцидентов, но пока отстает по двум параметрам: привычке считать цифровые риски в деньгах (включая BI через BCP) и готовности оформлять их как осмысленное страховое покрытие. В этом плане рост проникновения киберстрахования — не самоцель, а лакмус того, что CISO и CFO научились разговаривать на одном языке, BCP стал рабочим инструментом, а суды и регуляторы начали всерьез учитывать цифровой ущерб и бизнес-простои. В этом случае киберстрахование перестает быть экзотикой и становится тем, чем должно быть, — финансовым инструментом управления остаточными рисками.
Статья написана по итогам исследования, проведенного Центром банковского консалтинга и прикладных исследований Финансового университета при Правительстве РФ в феврале 2026 г.
Авторы благодарят Екатерину Бугаеву, Гульзаду Бектемирову, Марчела Кырлана и Алекандра Москалева за предоставленные материалы и идеи.