О чем материал
Делимся практическим руководством для подготовки и защиты ТЭО ИБ-проекта
Почему технические аргументы не работают
Информационная безопасность получает бюджет не когда она технически безупречна, а когда описана в понятных бизнесу терминах. Топ-менеджмент не покупает SIEM, EDR или сегментацию — он покупает снижение вероятности простоя, утечки или внеплановых потерь. Именно поэтому экономическое обоснование ИБ-проектов — это ключевой механизм перевода киберрисков на язык управленческих решений.
Технический тезис CISO | Как это слышит бизнес | Корректный бизнес-перевод |
| Нет EDR на части серверов | Еще одна ИТ-закупка | Растет вероятность скрытой компрометации критичного контура и возникновения дорогого инцидента |
| Не выполнены отдельные обязательные меры | Формальный compliance-вопрос | Растет цена несоответствия: санкции, предписания, аварийные расходы |
| Нет полноценного мониторинга | Слишком техническая деталь | Атаку обнаружат позже, значит, ущерб и стоимость восстановления будут больше |
| Нет сегментации сети | Архитектурный спор | Один взлом может затронуть не одну, а несколько критичных систем |
| Критичная уязвимость / высокий CVSS | Непонятная ИБ метрика | Есть реальный сценарий простоя, утечки данных или мошеннической операции |
Какие финансовые показатели важны для топ-менеджмента
Для совета директоров важны защита активов и снижение вероятности недопустимых событий, для CEO — непрерывность бизнеса, для CFO — сопоставимость затрат и эффекта.
Показатель | Для кого особенно важен | Что показывает в контексте ИБ-проекта |
| NPV (Net Present Value, чистая приведенная стоимость) | CFO, инвестиционный комитет | Выгоден ли проект для компании с учетом ставки дисконтирования |
| Payback Period (срок окупаемости) | CEO, CFO | Как быстро возвращаются вложенные средства |
| IRR (Internal Rate of Return, внутренняя норма доходности) | CFO, CEO | Насколько проект конкурентоспособен в сравнении с другими направлениями инвестиций |
| TCO (Total Cost of Ownership, полная стоимость владения) | CFO, CISO | Какова полная стоимость жизненного цикла проекта |
| ALE (Annual Loss Expectancy, ожидаемый ущерб) | Совет директоров, CISO | Каков ожидаемый денежный ущерб при сохранении текущего уровня риска |
| ROSI (Return on Security Investment, возврат на инвестиции в безопасность) | CEO, CFO, CISO | Каков экономический эффект проекта с учетом предотвращенных потерь |
Практическая логика ТЭО (технико-экономического обоснования) проста: определить недопустимое событие, оценить ожидаемый ущерб, показать стоимость проекта и рассчитать, как защитные меры снижают риск. В этой логике ИБ будет восприниматься как инвестиция в устойчивость бизнеса, а не очередной технический расход.
Как структурировать ТЭО проекта
Хорошее ТЭО — это не техническое задание или нормативный обзор, а инвестиционный кейс. Обоснование удобно строить из восьми блоков.
Блок ТЭО | На какой вопрос отвечает | Что включить в блок |
| Резюме | Почему проект нужен сейчас | Краткая логика решения и ожидаемый эффект |
| Бизнес-контекст | Что компания реально защищает | Связь ИБ с выручкой, процессами и активами |
| Сценарий риска | Какое недопустимое событие возможно | Понятный бизнесу риск-сценарий |
| Оценка ущерба | Сколько может стоить инцидент | Денежная модель риска |
| Меры защиты | Почему выбран именно этот вариант | Обоснование выбора мер защиты и описание альтернатив |
| Затраты | Во сколько проект обойдется компании | Полная стоимость владения, а не только цена закупки |
| Эффект | Что изменится после внедрения | Снижение ущерба и инвестиционная логика |
| Бездействие | Почему нельзя откладывать | Цена промедления и остаточный риск |
Что включать в раздел «Затраты»
Этот раздел должен отражать не цену закупки, а полную стоимость владения проектом. Для CFO это проверка зрелости ТЭО: если не учтены интеграция, сопровождение, внутренние трудозатраты и переходные издержки, проект будет выглядеть недоработанным. Поэтому затраты следует раскрывать через TCO:
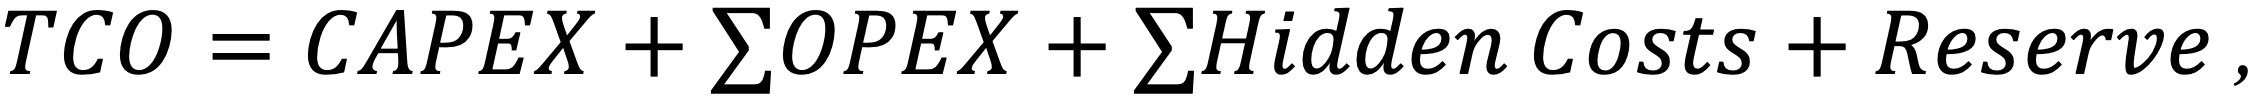
где CAPEX — единовременные вложения, OPEX — эксплуатационные расходы, Hidden Costs — внутренние и скрытые затраты, а Reserve — резерв на риски проекта.
Категория затрат | Что нужно учесть | Почему это критично для ТЭО |
| CAPEX | Лицензии, оборудование, внедрение, интеграция, первичная настройка | Показывает реальную цену входа в проект |
| OPEX | Сопровождение, подписки, SOC/MDR, обновления, аудит, обучение | Отражает стоимость эксплуатации |
| Внутренние и скрытые | Время ИТ- и ИБ-команд, миграция, простои, доработки, регламенты, тестирование | Снимает риск занижения и недостоверности бюджета |
| Резерв | Непредвиденные интеграции, изменения объема, внешняя экспертиза | Повышает реалистичность расчета и доверие к проекту |
Как описать выгоду в денежном эквиваленте
Сначала оцениваем ожидаемый ущерб без проекта:
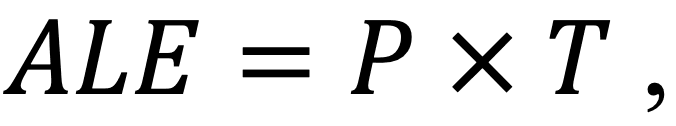
где P — вероятность реализации сценария (0–1), а T — денежная величина последствий (руб.). Иными словами, ALE показывает ожидаемый объем потерь при заданном уровне риска.
Затем показываем эффект проекта:
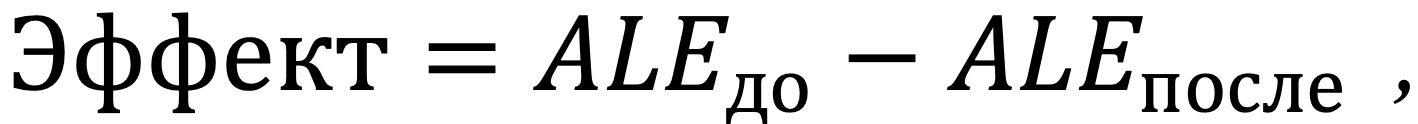
где 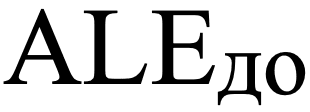 — ожидаемый ущерб без проекта,
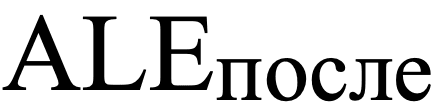 — ожидаемый ущерб после внедрения мер защиты.
Для инвестиционного комитета рассчитывается возврат на инвестиции:
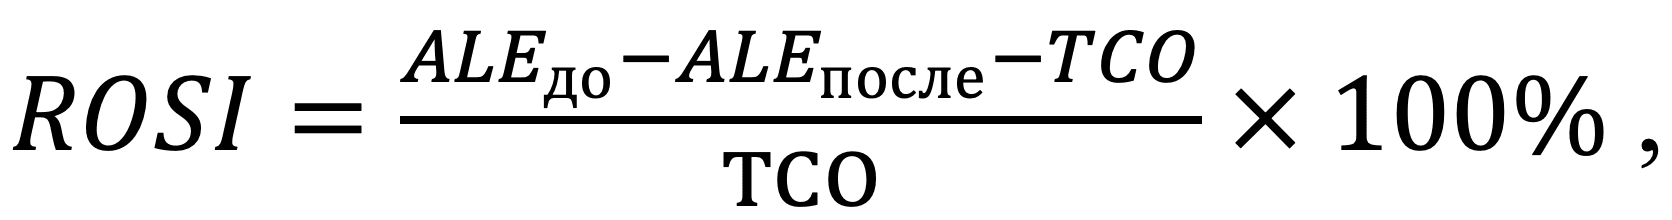
где TCO — полная стоимость проекта.
Чтобы выгоды выглядели убедительно, ущерб нужно раскладывать на компоненты: прямые финансовые потери, простой критичных процессов, расходы на восстановление, регуляторные последствия и репутационно-коммерческие потери. Для крупных проектов эффект можно дополнительно показать через NPV.
Источник эффекта | Как рассчитывать | Что получает бизнес |
| Снижение простоя | Стоимость часа простоя × сокращение времени недоступности | Сохранение выручки и выполнения SLA |
| Снижение ожидаемого ущерба | 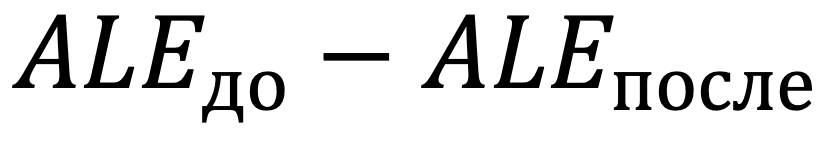 | Уменьшение прогнозируемых потерь |
| Снижение масштаба инцидента | Ущерб до проекта − ущерб после проекта | Меньше аварийных и восстановительных расходов |
| Снижение регуляторного риска | Вероятность санкций × стоимость последствий | Уменьшение цены несоответствия |
| Снижение затрат на восстановление | Расходы на реагирование и восстановление до/после проекта | Меньше внеплановых расходов |
Какие риски указывать и как оценить их стоимость
Риск нужно формулировать как полноценный сценарий: его источник, путь реализации, затронутый актив и бизнес-последствие. То есть не «риск цепочки поставок», а «компрометация подрядчика может привести к остановке e-commerce-канала на 24 часа». Для ТЭО достаточно трех-пяти сценариев, но именно тех, которые дают наибольший ущерб или выходят за пределы риск-аппетита бизнеса.
После выбора мер защиты в ТЭО должен появиться остаточный риск — тот, который остается после проекта. Именно его сравнивают с риск-аппетитом компании и используют как аргумент для решения о финансировании
Категория риска | Как выглядит в бизнес-логике | Что включать в стоимость |
| Финансовый | Вывод средств, вымогательство, компрометация платежей | Прямые денежные потери, реагирование, восстановление |
| Операционный | Простой ERP, API, e-commerce, производства | Стоимость часа простоя, SLA, упущенная выручка |
| Регуляторный | Нарушение требований по ПДн и защите информации | Штрафы, предписания, корректирующие мероприятия |
| Репутационный | Утечка клиентских данных, публичный инцидент | Отток клиентов, снижение продаж, ухудшение условий контрактов |
| Стратегический | Утечка ИС, срыв сделки, компрометация M&A | Долгосрочная потеря стоимости и конкурентных преимуществ |
Как обосновать срочность проекта
Главный тезис прост: срочность ИБ-проекта — это не эмоциональная, а экономическая категория.
Основание срочности | Что должен увидеть бизнес | Какой вывод следует |
| Открытое окно уязвимости | Существуют ли реальный путь атаки или уже подтвержденная эксплуатация | Цена бездействия растет уже сейчас |
| Критичность процесса | Простой быстро превращается в прямые финансовые потери | Каждая единица задержки имеет измеримую цену |
| Удорожание при отсрочке | Позже проект станет сложнее и дороже | Откладывание ухудшает экономику решения |
| Внешний дедлайн | Есть обязательный срок со значимыми последствиями его нарушения | Просрочка создает прямые потери и управленческие риски |
Что делать, если невозможно точно рассчитать экономический эффект
Точный экономический эффект ИБ-проекта часто недостижим: киберриски вероятностны, сценарии развиваются нелинейно, а данные почти всегда будут неполными. Но для управленческого решения абсолютная точность и не нужна. Главное — не имитировать ее, а показать диапазон эффекта, логику допущений и устойчивость вывода.
Важно не искать «идеальную цифру», а показывать базовый, консервативный и стрессовый сценарии; фиксировать, на чем основаны оценки; привязывать ущерб к критичному процессу, а не к «среднему инциденту»; дополнять расчеты качественными аргументами там, где последствия стратегически значимы, но плохо переводятся в рубли.
| Подход | Когда использовать | Что получает бизнес |
| Сценарный диапазон | Нет точной статистики, но есть несколько реалистичных исходов | Понятный коридор возможного эффекта |
| Экспертная оценка с допущениями | Данных недостаточно, но есть BIA, опыт команды и контекст | Прозрачную логику расчетов |
| Оценка через критичный процесс | Можно посчитать простой, деградацию сервиса или ручной режим | Привязку к реальным денежным потерям |
| Качественная приоритизация | Эффект частично стратегический или нематериальный | Аргумент для CEO и совета директоров |
| Анализ чувствительности | Нужно проверить устойчивость вывода | Уверенность, что проект оправдан даже при изменении допущений |
Как учесть требования регуляторов в финансовом обосновании
Важно различать два типа инициатив. Обязательные проекты прежде всего обосновываются через цену нарушения: санкции, корректирующие мероприятия, ограничение доступа к рынку и др. Дискреционные проекты, которые выходят за пределы обязательного минимума, защищаются через снижение ожидаемого ущерба, TCO, NPV и ROSI. Регуляторный фактор здесь лишь усиливает аргументацию.
В финансовой модели требования регулятора учитываются дважды. Во-первых, в составе ущерба — если несоответствие может привести к штрафу, проверке, остановке процесса или потере клиента. Во-вторых, в составе затрат — если проект требует аудита, внедрения сертифицированных средств защиты, документирования, обучения, контроля и отчетности.
Регуляторный блок | Что это означает для бизнеса | Как учитывать в ТЭО |
| 152-ФЗ и меры по ПДн | Риск штрафов, предписаний, внеплановых расходов | Включать в стоимость сценария и в TCO обязательных мер |
| 187-ФЗ и требования для КИИ | Риск операционных, правовых и значимых инфраструктурных последствий | Учитывать как часть недопустимого события и цены несоответствия |
| Акты Банка России | Риск нарушений требований к защите информации в регулируемой деятельности | Считать отдельно для финансового сектора с опорой на актуальные положения ЦБ |
Как защитить ТЭО на бюджетном комитете: типичные вопросы и ответы
Наконец, ТЭО нужно не только подготовить, но и защитить. Сильная защита строится по цепочке: недопустимое событие → стоимость бездействия → предлагаемые меры → TCO → экономический эффект → последствия отказа или отсрочки.
Вопрос комитета | Что на самом деле проверяют | Логика ответа |
| Почему нельзя подождать? | Приоритет проекта и цену отсрочки | Показать рост риска, окно уязвимости и стоимость промедления |
| Где гарантия инцидента? | Зрелость риск-модели | Показать решение через вероятность, ущерб и стоимость мер |
| Почему именно этот проект? | Качество приоритизации | Показать максимальный вклад в снижение ключевого риска |
| Почему так дорого? | Полноту и честность TCO | Показать все расходы жизненного цикла, а не только цену входа |
| Что, если проект не сработает? | Управляемость результата | Показать KPI, этапность, контрольные точки и fallback |
| Можно ли без техники? | Наличие более дешевой альтернативы | Развести организационные меры и необходимый технологический контроль |
| Как сравнить с другими инвестициями? | Сопоставимость решений | Показать NPV, срок окупаемости и цену бездействия |
***
Помните, что бюджетный комитет отклоняет не безопасность как таковую, а плохо переведенные на язык бизнеса проекты. Побеждает не тот, кто глубже разбирается в технологиях, а тот, кто точнее показывает цену бездействия, стоимость решения и границы остаточного риска.